Forensics
Исполнитель:
Тестирование выполнено Кравцовым Николаем, начинающим специалистом по информационной безопасности в 21:17 *(не сильно сложная комната на форензику, но очень классная на тренировку внимания и анализа данных (づ ◕‿◕ )づ )*
Область тестирования и использованные службы.
Это задание на форензику, их здесь нет.
Использованные файлы:
- victim.zip - архив от thm.
- victim.raw - файл для анализа.
- vol.py, или Volatility3 - приложение для анализа raw-файлов с memory - сэмплами.
- 1820.dump - дамп трафика от процесса [PID=1820] для анализа.
Порядок действий
#### 1) Скачивание таск файлов:
-
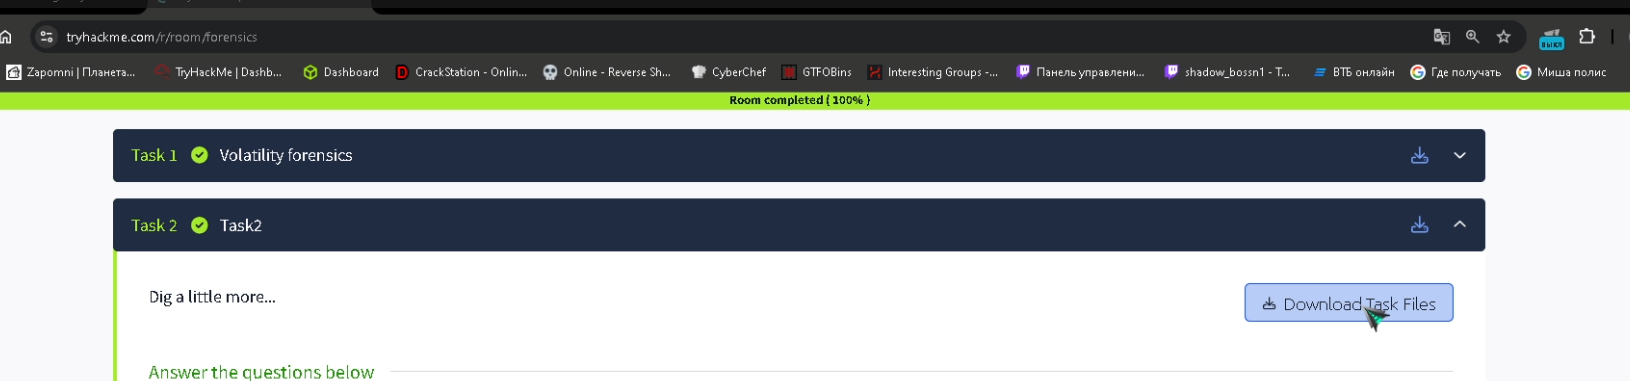
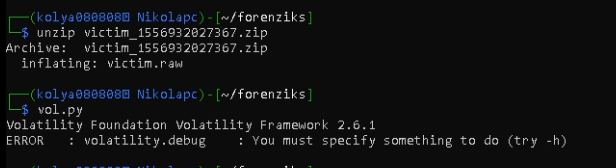
2) Разорхивация и анализ общей информации изображения:
Результаты:
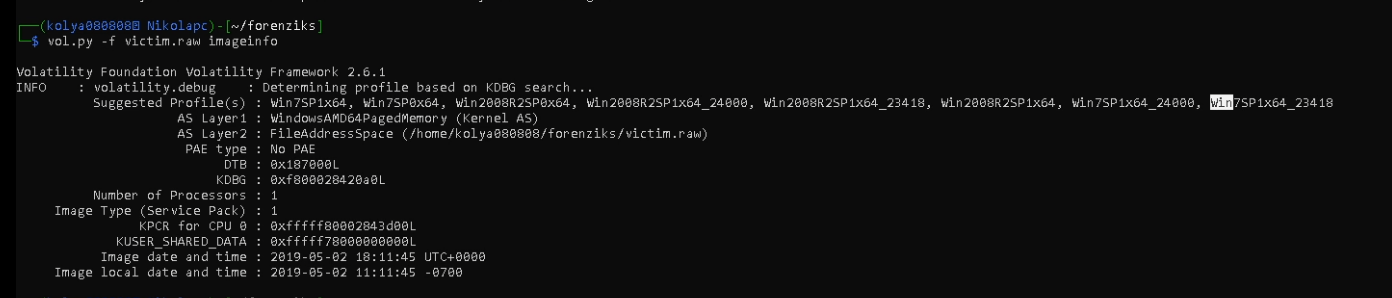 Получен первый ответ (windows).
3) Анализ запущенных процессов:
Результат:
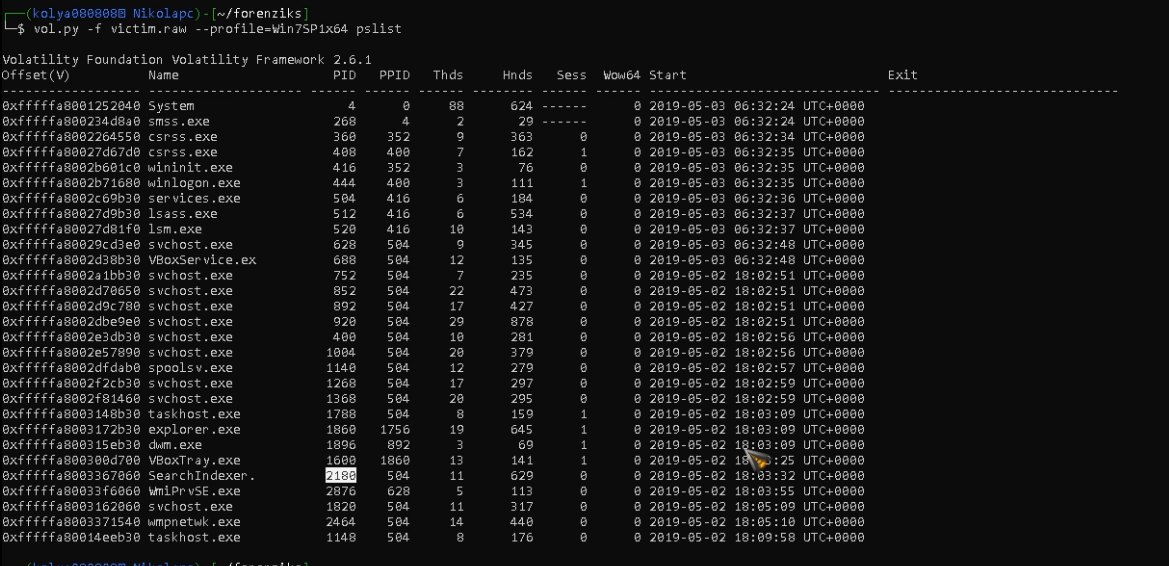 Найден второй ответ (2180).
4) Анализ последних открытых директорий пользователем:
Результат:
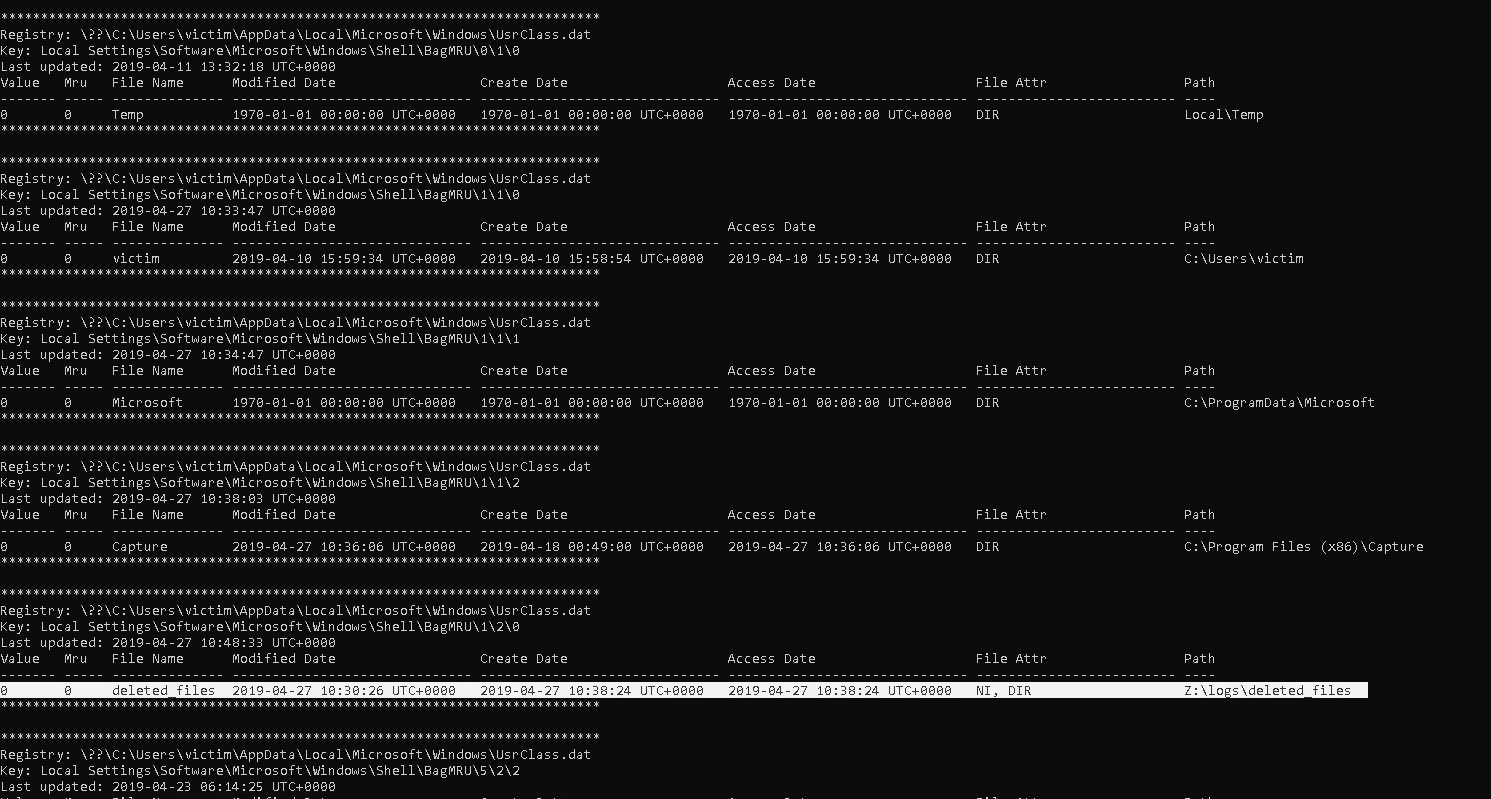 Получен третий ответ (deleted_files).
5) Анализ открытых портов у пользователя.
Результат:
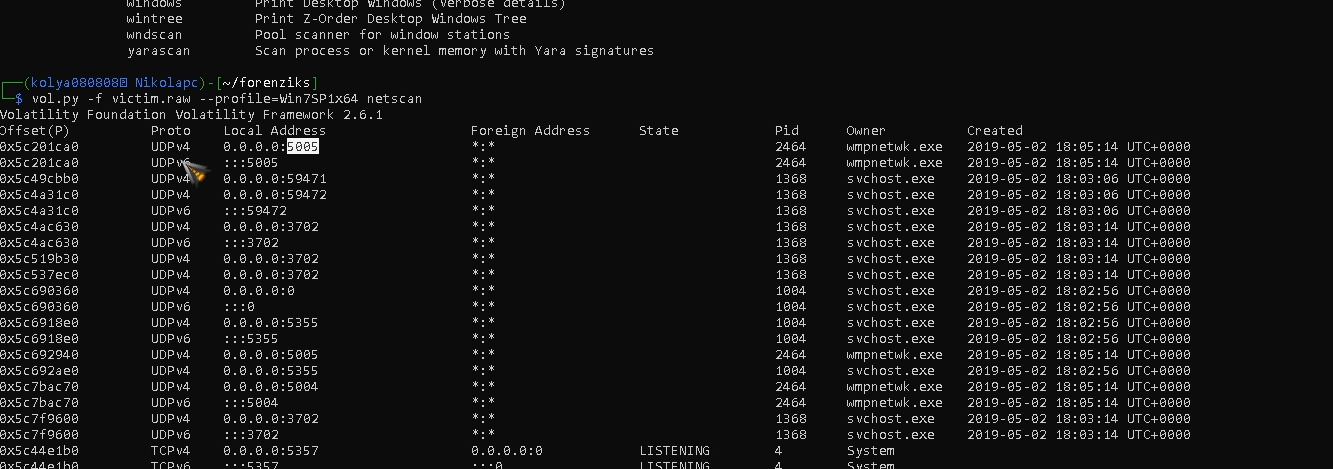 Получен четвертый ответ (UDP:5005).
6) Анализ нежелательно запущенных процессов:
Результат:
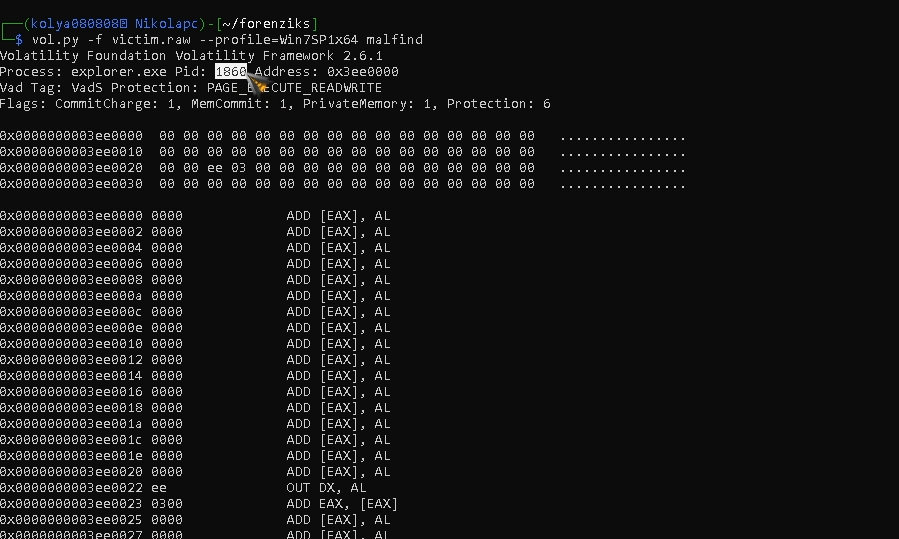
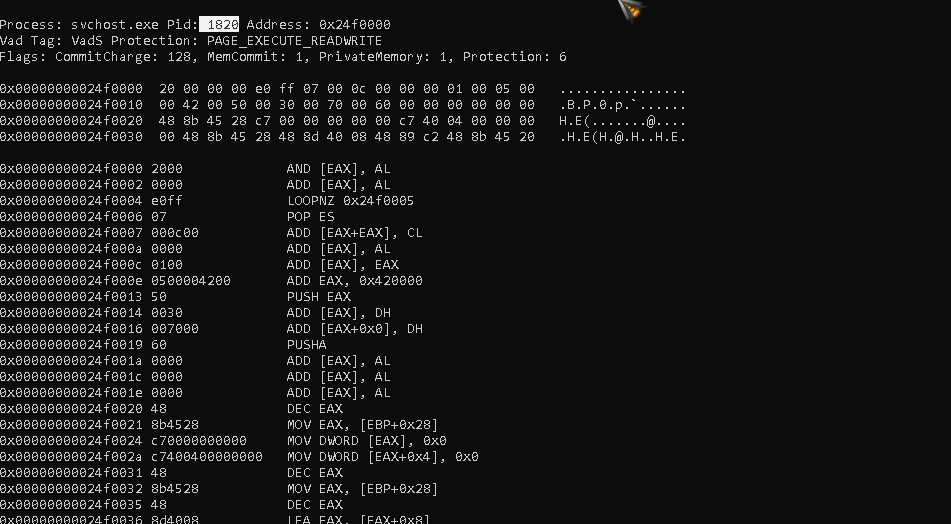
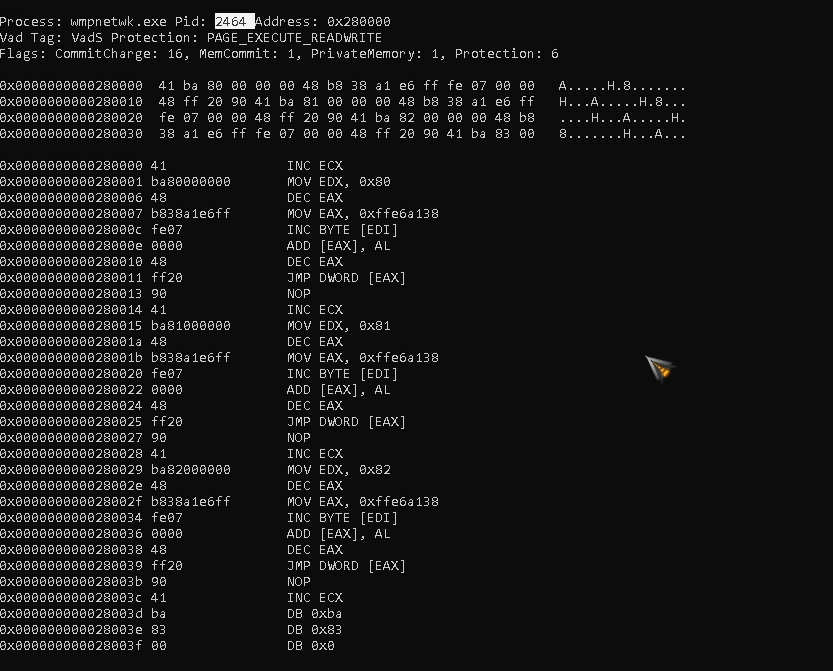 Найден пятый ответ (1860;1820;2464).
7) Анализ tcp дампа по запущенным процессам (PID 1820,1860,2464)
Результат:
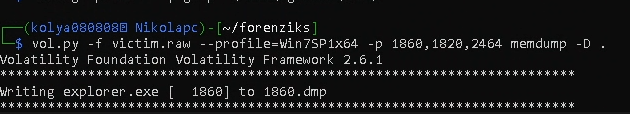
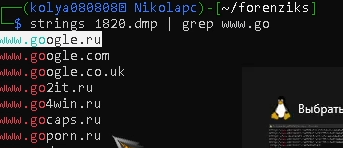
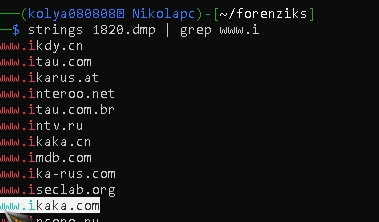
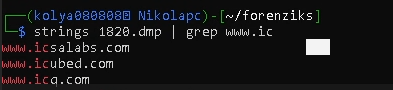
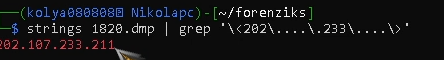
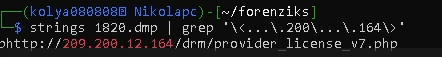
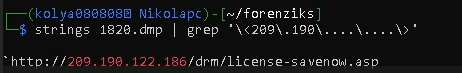 Получены несколько ответов.
8) Анализ переменных окружения процессов.
Результат:
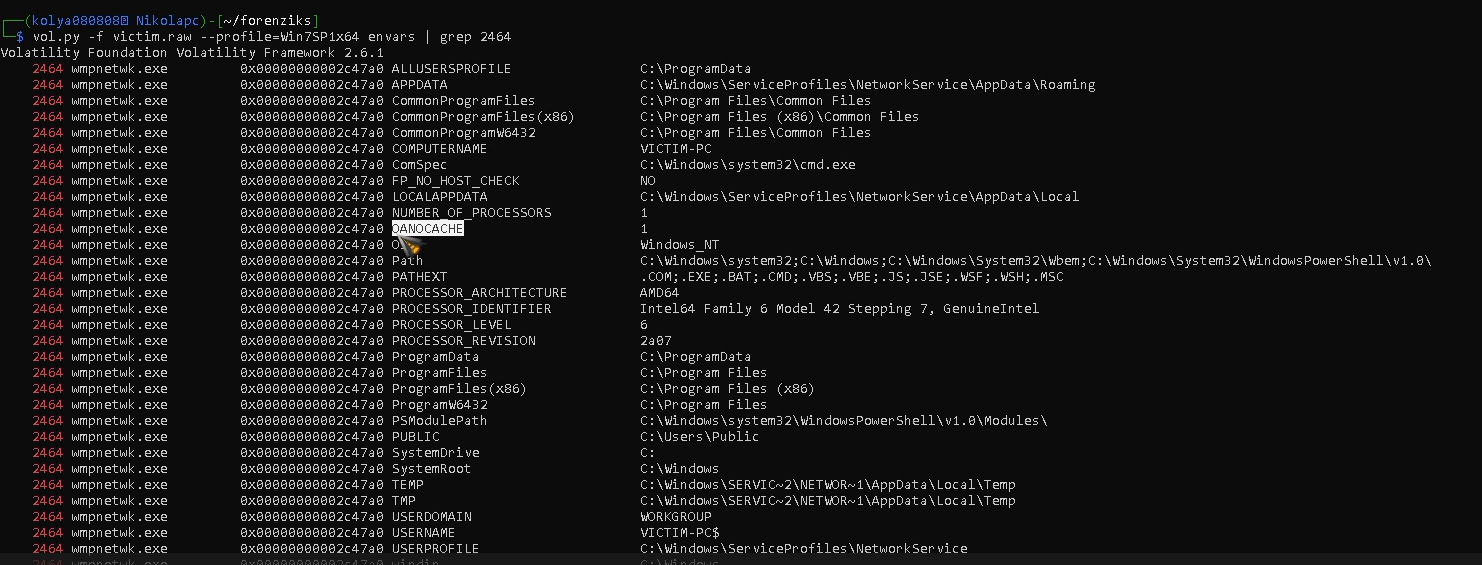 Найден последний ответ (OANOCACHE).
Примечание:
Эта комната кажется простой, однако это не так. Она довольно сложная для тех, кто не установил тулзы. А в остальном - разобраться в программе и тадам! Готово!
Спасибо TryHackMe за прекрасную комнату по форензике!
Найденные уязвимости
Это задание на форензику, их здесь нет.